
CNTT
Áp dụng ảo hóa trong các hệ thống IT
Submitted by nlphuong on Sat, 23/07/2011 - 23:28Tóm tắt:
(ICTPress) - Bài viết sẽ trình bày bức tranh tổng quan về ảo hóa, phân tích những lợi ích mà ảo hóa mang lại, đồng thời tóm lược các kết quả khảo sát về ứng dụng của công nghệ ảo hóa trong các hệ thống IT.
(ICTPress) - Ảo hóa (Virtualization) theo đánh giá của Gartner là 1 trong số 10 công nghệ IT trọng điểm của năm 2008 trên thế giới. Bài viết sẽ trình bày bức tranh tổng quan về ảo hóa, phân tích những lợi ích mà ảo hóa mang lại, đồng thời tóm lược các kết quả khảo sát về ứng dụng của công nghệ ảo hóa trong các hệ thống IT.
Công nghệ ảo hóa trong bức tranh IT
 |
| Ảnh minh họa: blogspot |
Trong những năm gần đây, nhu cầu tăng hiệu quả sử dụng tài nguyên IT nhưng đồng thời vẫn bảo đảm sự thuận tiện trong quản trị hệ thống và sự bảo mật an toàn của các ứng dụng đang trở nên thiết yếu trong hoạt động của nhiều doanh nghiệp (DN) và tổ chức. Để đáp ứng nhu cầu như vậy, bộ phận IT của DN có thể chọn phương án dễ dàng là đề xuất trang bị mới nhiều thiết bị phần cứng có hiệu năng mạnh (như máy chủ có bộ vi xử lý tốc độ cao, thiết bị chuyển mạch tốc độ cao, các tủ đĩa lưu trữ có dung lượng lớn vv.) và tính bảo mật tốt. Xu hướng thực tế là các thiết bị phần cứng với những tính năng cải tiến, hiệu năng mạnh xuất hiện ngày càng nhiều trên thị trường và giá thành có chiều hướng ngày càng rẻ hơn, dễ chấp nhận hơn. Tuy nhiên, phương án đầu tư thiết bị mới như vậy nhiều khi không được ban lãnh đạo DN phê duyệt. Vì đi cùng với những thiết bị mới sẽ là sự phát sinh công việc và sự phức tạp về tích hợp hệ thống, về bảo đảm bảo mật thông tin, bảo trì và vận hành. Tựu trung lại đó chưa hẳn đã là phương án có tính kinh tế cao, nếu xét trên quan điểm tổng thể về giá thành sở hữu và vận hành.
Vì thế trong nhiều trường hợp, nhiều khả năng yêu cầu mà ban lãnh đạo DN đặt ra cho bộ phận IT sẽ là trước hết hãy tận dụng tối đa tài nguyên IT sẵn có, tìm giải pháp có tổng chi phí sỡ hữu (Total Cost of Ownership) hợp lý để có thể đáp ứng linh hoạt nhu cầu sử dụng của DN. Điều này càng trở nên có lý và dễ hiểu, khi thực tế phân tích hệ thống IT của nhiều DN đã đưa ra kết luận rằng hiệu suất sử dụng của các máy chủ ở mức dưới 5% không phải là hiếm gặp, và phổ biến cũng chỉ là 10-15% [1].
Với yêu cầu và thực trạng như vậy, hiện đang có một giải pháp khác có thể sẽ phù hợp hơn. Đó là sử dụng các công nghệ ảo hóa để nâng cao hiệu năng sử dụng, đồng thời vẫn đảm bảo sự quản trị thuận tiện và tính bảo mật của hệ thống, giảm thiểu chi phí đầu tư và vận hành. Không phải ngẫu nhiên mà công ty nghiên cứu và tư vấn IT có uy tín Gartner đã đánh giá rằng ảo hóa là một trong 10 hướng công nghệ nóng nhất của năm 2008 [2]. Và nếu chúng ta cùng theo dõi những tiến triển, kết quả về công nghệ và động thái đầu tư, quảng bá để thúc đẩy các giải pháp ảo hóa từ các hãng lớn như Intel, IBM, HP, Cisco… trong thời gian qua, thì nhận định của Gartner là hoàn toàn có cơ sở.
Khái niệm ảo hóa
Trước khi tiếp tục phân tích sâu thêm về ảo hóa, chúng ta hãy cùng xây dựng một cách nhìn chung để giải đáp câu hỏi ảo hóa là gì? Có nhiều cách tiếp cận khác nhau để giải thích khái niệm ảo hóa và nhiều khi nhận thức của chính bộ phận IT trong các DN về thế nào là ảo hóa cũng không hoàn toàn thống nhất. Trong cuộc thăm dò ý kiến do tổ chức Strategic Counsel thực hiện năm 2007 [3], các ý kiến đưa ra cho câu hỏi về khái niệm ảo hóa máy chủ được tổng hợp như trong Hình 1 (cuộc khảo sát được thực hiện với 969 công ty, tổ chức trên thế giới hoạt động trong nhiều lĩnh vực khác nhau như ngân hàng, truyền thông. Tất cả các công ty này đều có nhiều hơn 500 nhân viên, trong đó 26% có nhiều hơn 10000 nhân viên). 80% số câu trả lời coi ảo hóa máy chủ đồng nghĩa với ảo hóa phần cứng hoặc hệ điều hành (hardware/OS virtualization), 62% cho rằng ảo hóa là sự phân chia tách bạch máy chủ thành các phần độc lập (hard partitioning), 59% cho rằng các giải pháp cluster cũng được coi là ảo hóa.
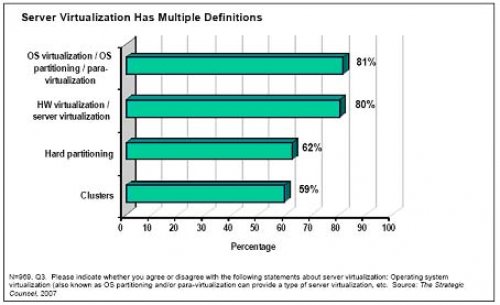 |
| Hình 1. Khái niệm ảo hóa máy chủ trong nhận thức của các DN |
Độc lập với những ý kiến cụ thể như trên, chúng ta có thể hiểu một cách khái quát và đơn giản khái niệm ảo hóa. Ảo hóa (virtualization), theo đúng nghĩa của từ này, là làm cho một sự vật có bản chất A dường như trở thành một sự vật khác có bản chất B từ góc nhìn của người sử dụng (NSD) sự vật đó. Nói cách khác, NSD chỉ biết đến và chỉ nhìn thấy bản chất B của sự vật, đối với họ bản chất A được ảo hóa thành bản chất B.
Áp dụng cách tiếp cận khái niệm ảo hóa như trên, trong trường hợp ảo hóa phần cứng/máy chủ, NSD/các ứng dụng nhận biết máy chủ ảo giống như một máy vật lý độc lập có đủ các tài nguyên cần thiết (bộ vi xử lý, bộ nhớ, kết nối mạng…). Trong khi thực tế là các máy chủ ảo không hề có những tài nguyên độc lập như vậy. Máy ảo chỉ sử dụng các tài nguyên đã được gán cho chúng từ máy chủ vật lý gốc (thường được nhắc đến với thuật ngữ hosting server hay hosting machine). Ở đây, bản chất A là máy ảo sử dụng các tài nguyên của máy chủ gốc. Bản chất B là máy ảo có thể hoạt động như một máy vật lý độc lập. Trong trường hợp các giải pháp cluster, NSD/các ứng dụng nhận biết rằng ứng dụng dường như đang chạy trên một máy chủ duy nhất. Bản chất A là ứng dụng đang được phân tải về nhiều máy chủ vật lý khác nhau trong cluster. Điều đó được ảo hóa thành bản chất B là ứng dụng dường như chỉ chạy trên một nguồn tài nguyên vật lý duy nhất.
Phân loại ảo hóa
Khi đã có được cách tiếp cận khái niệm ảo hóa, chúng ta cùng phân loại một cách có hệ thống những áp dụng ảo hóa trong lĩnh vực IT. Nếu phân loại dựa trên mục đích, ảo hóa có thể được chia thành những trường hợp như sau.
Dùng các công cụ ảo hóa để hợp nhất nguồn tài nguyên hệ thống. Khi trong hệ thống IT có nhiều thiết bị vật lý riêng rẽ, độc lập với nhau về mặt vật lý (ví dụ các card mạng khác nhau, các máy chủ khác nhau, các tủ lưu trữ khác nhau), áp dụng ảo hóa sẽ cho NSD/ứng dụng nhìn thấy một nguồn tài nguyên chung, duy nhất được hợp thành từ những thiết bị độc lập. Không những chỉ nhìn thấy, NSD/ứng dụng còn được trao cho khả năng chia sẻ theo ý muốn nguồn tài nguyên hợp nhất đó mà không cần quan tâm đến vị trí vật lý thật sự của nguồn tài nguyên.
Dùng các công cụ ảo hóa để tạo môi trường làm việc quen thuộc cho NSD đầu cuối. Trường hợp áp dụng ảo hóa này bao gồm hai cách thể hiện khác nhau. Trong cách thứ nhất, NSD cài đặt các máy ảo lên máy tính (máy chủ) vật lý của mình. Máy ảo có cách sử dụng, giao diện sử dụng và quản lý giống hệt như một máy tính (máy chủ) vật lý thông thường. Máy ảo dường như cũng có một cách độc lập bộ vi xử lý, bộ nhớ, kết nối mạng vv. Nhưng tất nhiên đó là những tài nguyên được gán (được ảo hóa) từ các tài nguyên vật lý của máy vật lý gốc.
Trong cách thứ hai, môi trường làm việc (như các ứng dụng, hệ điều hành) được cài đặt về mặt vật lý tại các máy chủ lớn. Áp dụng các công nghệ ảo hóa, NSD đầu cuối có thể dùng các ứng dụng trên máy trạm/laptop cá nhân giống như khi các ứng dụng được cài đặt ngay tại máy của họ. Nói cách khác, ảo hóa đã làm cho NSD “nhìn thấy” rằng các ứng dụng đang được cài đặt và hoạt động trên máy cá nhân của họ, trong khi thực chất chúng được cài đặt trên các máy chủ tại trung tâm dữ liệu hay phòng máy chủ.
Khi ứng dụng và các dữ liệu liên quan được cài đặt, lưu trữ và xử lý tập trung tại các máy chủ đặt tại phòng máy chủ hoặc trung tâm dữ liệu, các thiết bị đầu cuối được giải phóng khỏi nhiệm vụ lưu trữ dữ liệu và xử lý dữ liệu của ứng dụng. Điều này trước hết đảm bảo các dữ liệu mang tính bảo mật cao không thể bị truy cập tại các máy trạm đầu cuối. Nói một cách khác, vấn đề bảo mật thông tin được nâng lên một mức cao hơn. Ngoài ra, việc xử lý dữ liệu được đưa về các máy chủ cũng có nghĩa là các tài nguyên mạnh của máy chủ được tận dụng, thay vì phải dùng những tài nguyên hạn chế của các máy trạm. Những ưu điểm này có được mà không ảnh hưởng đến môi trường làm việc của NSD đầu cuối. Đối với họ, các ứng dụng hoạt động không khác gì chúng được cài đặt tại các máy trạm cá nhân, mặc dù trên thực tế, các ứng dụng chạy trên các máy chủ đặt cách xa. Tất cả các thao tác của người dùng đầu cuối để điều khiển ứng dụng (nhấn chuột, đánh bàn phím…) được truyền về máy chủ qua giao thức đặc biệt và được thực thi tại máy chủ (Hình 2). Nói cách khác, một môi trường trong đó các ứng dụng được ảo hóa được thiết lập tại các máy trạm.
Đây chính là cơ sở tạo nên một xu hướng mới cho các DN. Đó là thiết lập hệ thống IT trong đó NSD đầu cuối chỉ cần được trang bị những máy trạm với cấu hình phần cứng rất cơ bản gọn nhẹ. Tất cả các ứng dụng và dữ liệu liên quan được cài đặt, lưu trữ, xử lý tại các máy chủ đặt tập trung với mức bảo mật cao tại phòng máy chủ hoặc trung tâm dữ liệu. Mô hình này thường được nhắc đến với tên gọi Thin Client Architecture, là kiến trúc có thể được thiết lập với các máy trạm gọn nhẹ (Thin Client Desktops) và các phần mềm ảo hóa ứng dụng từ các hãng phần mềm (như XenApp của Citrix, Softgrid của Microsoft).
 |
| Hình 2. Ảo hóa ứng dụng tại thiết bị đầu cuối trong mô hình Thin Client Architecture |
Từ một cách phân loại khác dựa trên đối tượng được ảo hóa, có thể chia công nghệ ảo hóa thành các mảng chính như sau.
Ảo hóa (hệ thống) máy chủ. Ảo hóa máy chủ là khi chúng ta thực hiện việc tách rời sự lệ thuộc giữa hệ điều hành và phần cứng cho hệ điều hành đó. Điều này cho phép nhiều hệ điều hành có thể hoạt động độc lập (tức là nhiều máy ảo được thiết lập) trên một nền tảng phần cứng chung.
Xét về kiến trúc hệ thống, các mô hình ảo hóa máy chủ có thể là host-based hoặc hypervisor-based. Trong mô hình host-based, để thiết lập máy ảo, NSD sẽ cài phần mềm ảo hóa trực tiếp vào máy vật lý. Đây là cách mà hiện nay hầu hết chúng ta quen dùng để thiết lập máy ảo. Việc phân chia các máy ảo được thực hiện trên hệ điều hành của máy chủ gốc (Hình 3, bên trái). Trong mô hình hypervisor-based, một lớp ảo hóa (virtualization layer) chung được tích hợp thẳng vào phần cứng nền tảng x86. Các máy ảo sẽ được thiết lập trên lớp ảo hóa chung này (Hình 3, bên phải).
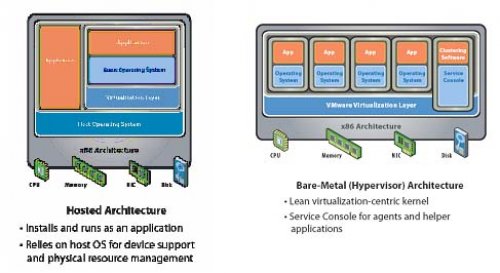 |
| Hình 3. Hai mô hình ảo hóa do VMware áp dụng: host-based và hypervisor-based [4] |
Ảo hóa (hệ thống) lưu trữ. Toàn bộ hệ thống lưu trữ của DN có thể bao gồm nhiều thiết bị vật lý khác nhau, được ảo hóa thành một nguồn lưu trữ chung duy nhất từ góc nhìn của các máy chủ, ứng dụng trong hệ thống. Việc chia sẻ và phân chia nguồn lưu trữ này được quản lý tập trung. Ngoài ra, ảo hóa lưu trữ còn là các trường hợp dùng tủ đĩa vật lý nhưng cho phép các máy chủ và ứng dụng nhìn nhận tủ đĩa đó như các thiết bị băng từ. Giải pháp như vậy thường được nhắc đến với tên gọi tape virtualization.
Ảo hóa lưu trữ là giải pháp mà các hãng công nghệ quan tâm và phát triển thành sản phẩm, ví dụ như SFS (Storage Area Networks File System), SVC (Storage Area Network Volume Controller) của hãng IBM. Hình 4 khái quát giải pháp SVC của IBM. Mạng lưu trữ gồm các thiết bị, tủ đĩa khác nhau được SVC ảo hóa thành một nguồn lưu trữ hợp nhất. Các động thái sao chép hay dịch chuyển dữ liệu bên trong nguồn lưu trữ hợp nhất đó được các ứng dụng tiến hành thuận tiện. Các ứng dụng tại các máy chủ hoàn toàn không “nhận thấy” được nguồn lưu trữ hợp nhất thật ra được tạo nên bởi các thiết bị vật lý độc lập.
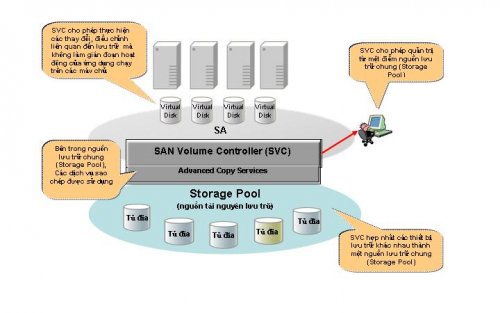 |
| Hình 4. Mô hình ảo hóa mạng lưu trữ SVC của IBM |
Ảo hóa kết nối mạng: Cho phép ảo hóa các đường kết nối mạng, tạo ra một nguồn chung của các kết nối mạng có thể được gán một cách linh hoạt cho các máy tính, máy chủ và các thiết bị trong mạng mà không cần phải thay đổi các kết nối vật lý.
Ảo hóa ứng dụng: Ảo hóa ứng dụng là khi chúng ta tách rời sự lệ thuộc vật lý giữa ứng dụng, hệ điều hành và nền tảng tài nguyên được dùng để tải ứng dụng đó. Một ví dụ về ảo hóa ứng dụng chính là khi ảo hóa được áp dụng để thiết lập mô hình Thin Client Architecture.
Bảng 1 tổng hợp sự phân loại ảo hóa và sự liên hệ tương ứng giữa các loại hình ảo hóa vừa được trình bày ở phần trên.
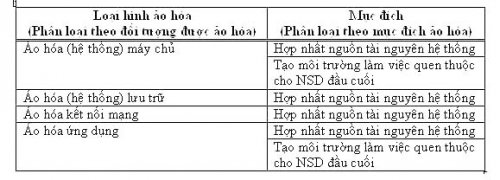 |
| Bảng 1. Tổng hợp các loại hình ảo hóa và sự liên hệ tương ứng |
Công cụ để thực hiện ảo hóa
Từ khía cạnh thực thi, ảo hóa có thể được thiết lập bằng cách sử dụng phần mềm chuyên dụng hoặc dùng các phần cứng có tích hợp sẵn tính năng ảo hóa được kích hoạt.
Ví dụ cho trường hợp thứ nhất là khi NSD cài đặt phần mềm như VMware, Virtual PC, Virtual Server của Microsoft, phần mềm Citrix XenApp. Đối với người dùng đầu cuối thông thường (PC, laptop), đây là cách tạo môi trường ảo hóa đã khá quen thuộc.
Hiện trên lĩnh vực ảo hóa máy chủ đang có những giải pháp chính là ESX Server của hãng VMware và XenServer của hãng Citrix. Công ty VMware hiện đang dẫn đầu trong công nghệ ảo hóa với các sản phẩm, giải pháp nhiều tính năng, hoạt động ổn định. Tuy nhiên, giá thành bản quyền của VMWare khá cao, và tốc độ hoạt động chưa được nhanh như mong đợi của người dùng. VMware cung cấp giải pháp ảo hóa dựa trên cả hai mô hình host-based (thiết lập Workstation and VMware Server) và Hypervisor-based (kiến trúc ESX Server).
XenServer là sản phẩm của dự án phát triển mã nguồn mở Xen, được hãng XenSource thực hiện. Đến 2007, hãng Citrix mua lại XenSource và vì thế sản phẩm này trở thành của Citrix. Về công nghệ, khác với VMware sử dụng lớp ảo hóa “bare metal” Hypervisor, XenServer sử dụng công nghệ Paravirtualization, cho phép hệ điều hành của máy ảo (hay còn gọi là hệ điều hành guest OS) có thể tương tác với lớp ảo hóa để tăng hiệu quả và tốc độ của các máy ảo. Sử dụng paravirtualization có thể mang lại tốc độ hoạt động nhanh hơn, nhưng yêu cầu hệ điều hành của máy ảo phải có hỗ trợ một số tính năng liên quan đến ảo hóa.
Ngoài VMWare và Citrix, một hãng phần mềm lớn khác là Microsoft có giải pháp Virtual Server, giải pháp Hypervisor với tên gọi Hyper-V được tích hợp sẵn trong Window Server 2008 hoặc tồn tại dưới dạng sản phẩm độc lập.
Trong trường hợp thứ hai, tức là dùng các phần cứng có tích hợp sẵn tính năng ảo hóa, NSD (có thể là quản trị hệ thống hoặc người dùng máy tính thông thường), kích hoạt các tính năng có sẵn của các thiết bị phần cứng hoặc sử dụng các phần mềm hệ thống để thiết lập các tính năng ảo hóa. Ví dụ khi người quản trị hệ thống sử dụng các máy chủ IBM dòng p System với bộ vi xử lý dòng Power 5, Power 5+, hoặc Power 6, họ có thể kích hoạt các tính năng LPAR (Logical Partitioning), chia sẻ CPU (processor sharing) cho các phần máy (partition) khác nhau, phân chia tải (workload partition), hay Ethernet ảo (integrated virtual Ethernet). Một số ví dụ khác là khi sử dụng máy chủ dòng Integrity của HP, NSD có thể thiết lập môi trường VSE (Virtual Server Environment), cho phép tạo ra một nguồn chung chứa các máy chủ ảo. Hoặc khi sử dụng phân hệ HP Virtual Connect, một module phần mềm cho máy chủ phiến (blade server), cho phép tạo ra nguồn tài nguyên kết nối mạng chung cho tối đa 64 máy chủ.
Lợi ích của ảo hóa và xu hướng áp dụng
Hiểu về ảo hóa và nắm rõ các loại hình của ảo hóa, câu hỏi tiếp theo cần được giải đáp là tại sao nên áp dụng ảo hóa? Một cách khái quát, lợi ích của việc áp dụng các công nghệ ảo hóa có thể tóm gọn trong những điểm chính như sau.
Ảo hóa mở ra khả năng tận dụng một cách tối ưu nguồn tài nguyên hệ thống, hay nói cách khác là tăng hiệu suất sử dụng của hệ thống. Việc các nguồn tài nguyên vật lý riêng rẽ được hợp nhất thành một nguồn chung nhờ áp dụng ảo hóa cho phép sự phân bổ và chia sẻ linh hoạt tài nguyên cho các đối tượng sử dụng nguồn tài nguyên hợp nhất. Sự bất hợp lý về hiệu suất sử dụng (tức là trường hợp một nguồn tài nguyên vật lý có hiệu suất thấp, trong khi một nguồn tài nguyên vật lý khác lại có tải quá cao) sẽ được giảm thiểu.
Ảo hóa giúp giảm chi phí đầu tư và vận hành. Với việc áp dụng công nghệ ảo hóa, sẽ cần ít thiết bị phần cứng hơn, kéo theo giảm bớt diện tích sử dụng để lưu chứa các thiết bị phần cứng (phòng máy chủ, trung tâm dữ liệu), và như vậy nhu cầu và chi phí năng lượng như nguồn điện, chi phí làm mát để bảo đảm điều kiện hoạt động cho các thiết bị phần cứng cũng sẽ giảm đi. Hơn thế nữa, trong nhiều trường hợp, sử dụng các máy (máy chủ) ảo có thể làm giảm số bản quyền phần mềm cần mua so với khi dùng máy vật lý, tạo ra sự tiết kiệm chi phí bản quyền.
Ảo hóa mở ra khả năng linh hoạt cao của hệ thống. Ảo hóa cung cấp các môi trường độc lập cho thử nghiệm, phát triển và ứng dụng các công nghệ mới. Các máy chủ ảo có thể dùng làm môi trường thử nghiệm. Điều này cho phép tận dụng nguồn tài nguyên của các thiết bị vật lý có sẵn mà vẫn không làm ảnh hưởng đến môi trường hoạt động chính, vì các máy ảo được hoạt động một cách hoàn toàn độc lập.
Ảo hóa góp phần tăng cường tính liên tục trong hoạt động (business continuity) và bảo mật của hệ thống các ứng dụng. Ví dụ, việc sao lưu các máy ảo có thể thực hiện dễ dàng vì thông thường máy chủ ảo là một tập tin (file) trên máy chủ vật lý gốc, chỉ cần sao lưu tập tin này là đủ. Các tính năng ưu việt của các phần mềm ảo hóa cũng cho phép thiết lập sự kết hợp các máy ảo cài đặt trên các máy chủ vật lý khác nhau. Nếu một trong các máy chủ vật lý gặp hỏng hóc, máy chủ ảo trên máy vật lý còn tốt sẽ tự động bước vào hoạt động thay thế cho máy chủ ảo nằm trên máy vật lý bị hỏng.
Những lợi ích thu được khi áp dụng ảo hóa đã thúc đẩy mạnh mẽ xu hướng này trong các hệ thống IT. Kết quả khảo sát từ nhiều tổ chức khác nhau đều đã xác nhận vị thế của xu hướng ảo hóa. Theo khảo sát của InformationWeek [5], khoảng 90% chuyên gia IT khẳng định rằng công ty của họ đã triển khai hoặc có kế hoạch triển khai công nghệ ảo hóa (Hình 5). Và câu trả lời tại sao ảo hóa được đưa vào sử dụng cho thấy 88% hướng tới mục đích hợp nhất hệ thống máy chủ, 55% cho mục đích phục hồi thảm họa, 50% cho mục đích thử nghiệm phần mềm, 26% cho mục đích quản trị hệ thống lưu trữ, và 5% cho các mục đích khác (Hình 6).
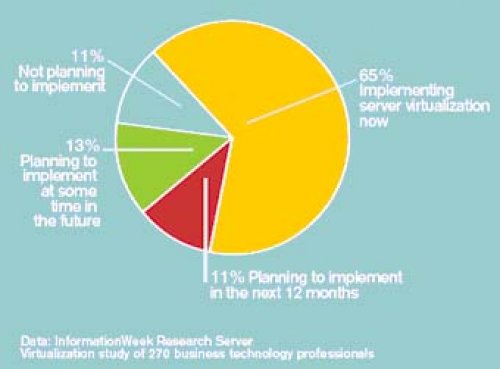 |
| Hình 5. Xu hướng áp dụng công nghệ ảo hóa trong các hệ thống IT |
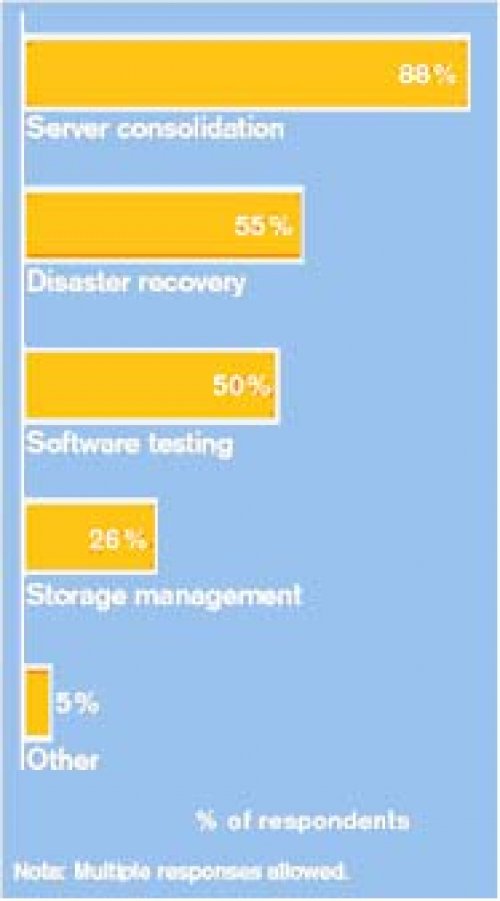 |
| Hình 6. Động lực để các DN áp dụng công nghệ ảo hóa (khảo sát của InformationWeek) |
Một khảo sát khác được Tạp chí CIO thực hiện với gần 300 CIO (Chief Information Officer) cũng cho kết quả tương tự [6]. Theo khảo sát này, động lực để áp dụng ảo hóa của các DN một lần nữa khẳng định những lợi ích đã phân tích của ảo hóa. 81% số câu trả lời hướng tới giảm thiểu chi phí nhờ vào sự hợp nhất hệ thống máy chủ bằng công nghệ ảo hóa. 63% hướng tới hoàn thiện các giải pháp sao lưu và phục hồi thảm họa qua các giải pháp ảo hóa.
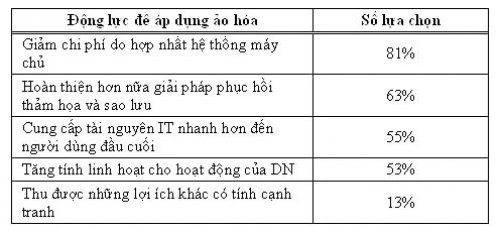 |
| Bảng 2. Động lực để các DN áp dụng công nghệ ảo hóa qua khảo sát của tạp chí CIO (Người trả lời được chọn tối đa 3 câu trả lời) |
Lời kết
Áp dụng ảo hóa trong các hệ thống IT mang lại những lợi ích thiết thực như đã được phân tích trong bài viết. Với NSD đầu cuối, việc tạo máy ảo (ví dụ với VMware) trên các máy cá nhân (PC, laptop) đã không còn xa lạ và nhìn chung họ đều trực tiếp trải nghiệm được những lợi ích mà áp dụng ảo hóa mang lại.
Tuy nhiên khi tiến ra quy mô lớn hơn cho một hệ thống IT của DN, tổ chức, việc áp dụng các công nghệ ảo hóa vẫn cần có sự cân nhắc kỹ lưỡng dựa trên đánh giá thực trạng hệ thống và nhu cầu sử dụng, cũng như đường hướng phát triển của DN, tổ chức. Trong nhiều trường hợp, quyết định có áp dụng ảo hóa trong hệ thống IT của DN hay không bao hàm thách thức mang tính tổ chức và chính sách nhiều hơn là thách thức về mặt công nghệ. Lợi ích của ảo hóa chỉ thực sự được phát huy khi ảo hóa được áp dụng trong các hoàn cảnh phù hợp.
TS. Trần Tuấn Hưng
Tài liệu tham khảo
[2]. www.gartner.com
[3]. Global Server Virtualization Survey – Summary Report, The Strategic Counsel, June 2007.
[4]. Virtualization overview, VMWare white paper
[5]. The Reality of Going Virtual, InformationWeek journal, Feb. 12, 2007, pp. 49-52.
[6]. Virtualization in the Enterprise Survey: Your Virtualized State in 2008, Laurianne McLaughlin, CIO, January, 2008.
Ảnh:


Chuyên mục chính:
CNTT
Các chuyên mục liên quan:
Tri thức chuyên ngành
Một số vấn đề bảo mật cho IPv6 (IPv6 Security)
Submitted by nlphuong on Mon, 20/06/2011 - 22:59Tóm tắt:
Bài viết này sẽ tập trung vào vài khía cạnh được nâng cao về mặt bảo mật của giao thức IPv6 so với IPv4 và các nguy cơ vẫn tồn tại đối với giao thức IPv6 mới này.
Đào Trung Thành
Giới thiệu
Giao thức mới IPv6 (Internet Protocol version 6) có những cải tiến đáng kể, giải quyết nhiều vấn đề tồn tại về mặt bảo mật trong giao thức IPv4 cũ. Việc tích hợp giao thức IPSec (IP security) là bắt buộc trong IPv6, điều này khiến cho giao thức IPv6 trở nên an toàn hơn giao thức IPv4 cũ.
Tuy nhiên, bên cạnh tính mềm dẻo, giao thức IPv6 cũng đặt ra một số vấn đề bảo mật mới. Giao thức IP di dộng (Mobile IP protocol) được xây dựng trên giao thức IPv6 nhưng giải pháp cho vấn đề bảo mật của giao thức này vẫn đang được phát triển. Hơn nữa, tính năng mềm dẻo trong việc cấu hình động (Stateless Address Auto-Configuration) cũng gây ra vấn đề bảo mật nghiêm trọng nếu như thiết lập cấu hình không đúng. Mặc dù về mặt tổng quan, giao thức IPv6 đã tăng cường bảo mật cho toàn bộ hệ thống mạng dựa trên TCP/IP nhưng kẻ tấn công vẫn có khả năng khai thác các phần khác trong giao thức.
Bài viết này sẽ tập trung vào vài khía cạnh được nâng cao về mặt bảo mật của giao thức IPv6 so với IPv4 và các nguy cơ vẫn tồn tại đối với giao thức IPv6 mới này.
 |
Ảnh minh họa: pcworld.com
Giao thức IP thịnh hành là IPv4 được phát triển từ thập kỷ 1970. Giao thức này có nhiều giới hạn về không gian địa chỉ cấp phát và thiếu tính năng bảo mật. Vì vậy IETF (Internet Engineering Task Force) đã phát triển một phiên bản mới để khắc phục các khuyết điểm của phiên bản cũ đồng thời nâng cao hiệu suất, tiện lợi trong việc cấu hình, quản trị. Các chỉ tiêu kỹ thuật cơ bản của giao thức mới được đề cập trong nhiều RFC (Request for Comment) như RFC 2460 [1] (IPv6 Protocol), RFC 4861 [2] (IPv6 Neighbour Discovery), RFC 4862 [3] (IPv6 Stateless Address Auto-Configuration), RFC 4443 [4] (Internet Control Message Protocol for IPv6 (ICMPv6)), RFC 4291 [5] (IPv6 Addressing Architecture), and RFC 4301[6] (Security Architecture for IP or IPsec). IPv6 được coi như giao thức IP thế hệ sau (next generation IP - IPng). Có sự khác nhau rõ rệt giữa các header của IPv6 (Hình 1) và IPv4 (Hình 2).
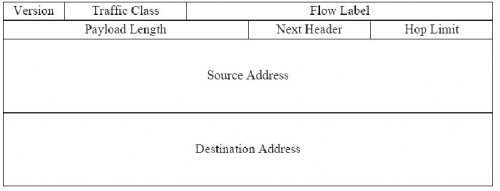 |
Hình 1: Header của IPv6
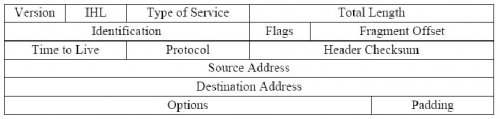 |
Hình 2: Header của IPv4
Một số tính năng cải tiến tiêu biểu so với IPv4 được giới thiệu trong IPv6 như sau:
- Định dạng header mới
- Không gian địa chỉ lớn hơn (128 bit so với 32 bit của IPv4)
- Việc đánh địa chỉ và sử dụng trong hệ thống định tuyến có cấu trúc và hữu hiệu hơn
- Tự động cấu hình địa chỉ
- IP security bắt buộc
- Hỗ trợ QoS (Quality of Service) tốt hơn
- Có giao thức tương tác với node lân cận (neighbouring node interaction)
- Khả năng mở rộng
Từ các tính năng tiêu biểu trên, IPv6 đã cải thiện, nâng cao bảo mật so với IPv4:
Không gian địa chỉ lớn
Điều này khiến cho kỹ thuật quét cổng (port scanning) dùng bởi kẻ tấn công như là một công cụ tìm hiểu, thu thập mạng trở nên tốn kém, mất nhiều thời gian hơn. Ước tính mất khoảng 10 giờ với băng thông đủ rộng có thể quét toàn bộ không gian địa chỉ IPv4 (32 bit) để tìm các địa chỉ đang trực tuyến hay đang được sử dụng. Thời gian dùng để quét sẽ gia tăng đáng kể khi không gian địa chỉ đã mở rộng từ 32 bit sang 128 bit. Đó thực sự là một rào cản với kẻ tấn công muốn thu thập các địa chỉ trực tuyến bằng phương pháp quét cổng. Tuy nhiên, không có sự khác về mặt kỹ thuật quét cổng trong hai giao thức IPv6 và IPv4 ngoại trừ một không gian địa chỉ cần quét quá lớn trong IPv6. Cho nên, các biện pháp phòng chống port scanning trong IPv4 như lọc (filter) địa chỉ nội mạng (internal- use address) ở bộ định tuyến ngoại biên hay lọc các dịch vụ không dùng tại các tường lửa (firewall) vẫn tiếp tục sử dụng trong mạng IPv6.
Địa chỉ được tạo mã hóa (Cryptographically Generated Address)
Trong IPv6, có thể tạo một khóa dùng làm chữ ký điện tử (public signature key) cho mỗi một địa chỉ IP. Địa chỉ này được gọi là địa chỉ được tạo mã hóa CGA (Cryptographically Generated Address) [7]. Tính năng này gia tăng mức độ bảo vệ được dùng trong cơ chế phát hiện bộ định tuyến lân cận (neighbourhood router discovery mechanism) cho pháp người dùng cuối cung cấp bằng chứng sở hữu (proof of ownership) địa chỉ IP của mình. Tính năng này hoản toàn mới ở phiên bản IPv6 và nó đem lại các lợi điểm sau:
- CGA khiến cho việc giả mạo (spoof) và đánh cắp địa chỉ trong IPv6 khó khăn hơn
- Cho phép các thông điệp được đảm bảo tính nguyên vẹn bằng chữ ký điện tử
- Không yêu cầu phải nâng cấp hay thay đổi hệ thống mạng
IP Security
IP Security [8] hay ngắn gọn IP Sec cung cấp các dịch vụ mã hóa chất lượng cao, tương thích với nhiều hệ thống và hoạt động ở lớp IP (IP layer). IP Sec là tùy chọn trong IPv4 nhưng là bắt buộc trong IPv6. IP sec tăng cường tính năng bảo mật cho lớp IP nguyên thủy bằng cách cung cấp tính năng xác thực (authenticity), tính nguyên vẹn (integrity), tính bí mật (confidentiality) và điều khiển truy nhập (access control) thông qua việc sử dụng hai giao thức AH (Authentication header) và ESP (Encapsulating Security Payload).
Thay thế ARP (Address Resolution Protocol) bằng ND (Neighbourhood Discovery)
Trong IPv4, địa chỉ lớp 2 (L2) không được rằng buộc trực tiếp với địa chỉ lớp 3. Kết nối giữa hai địa chỉ L2, L3 này phải thông qua một giao thức tên là ARP (address Resolution Protocol). Giao thức này có nhiệm vụ ánh xạ địa chỉ L3 thành các địa chỉ L2 cục bộ tương ứng. ARP có nhiều vấn đề bảo mật trong quá khứ, như giả ARP (ARP spoofing) chẳng hạn. Trong IPv6, ARP không cần thiết nữa bởi vì phần xác định giao diện ID (Interface Identifier) của địa chỉ L3 của IPv6 được suy ra trực tiếp từ L2 của thiết bị (MAC address). Địa chỉ L3 cùng với phần ID đặc trưng của thiết bị được dùng ở phạm vi toàn cục (global level) trong mạng IPv6. Kết quả là các vấn đề bảo mật liên quan đến ARP đã được giải quyết trong IPv6. Giao thức ND được mô tả trong RFC 4861 [2] (Neighbourhood Discovery) thay thế ARP trong IPv6.
Các tấn công ở IPv4 vẫn tiếp tục xảy ra tại IPv6
Mặc dù có nhiều tính năng bảo mật được tăng cường, nhưng IPv6 không thể giải quyết tất cả các tồn tại trong IPv4. Giao thức IPv6 không thể ngăn được các cuộc tấn công ở lớp trên lớp mạng (network layer). Các cuộc tấn công có thể là:
- Tấn công ở lớp ứng dụng: các cuộc tấn công ở lớp 7 mô hình OSI như tràn bộ đệm (buffer overflow), virus, mã độc, tấn công ứng dụng web,…
- Tấn công brute-force hay dò mật khẩu trong các mô-đun xác thực
- Thiết bị giả (rogue device) : các thiết bị đưa vào mạng nhưng không được phép. Các thiết bị này có thể là một máy PC, một thiết bị chuyển mạch (switch), định tuyến (router), server DNS, DHCP hay một thiết bị truy cập mạng không dây (Wireless access point),…
- Tấn công từ chối dịch vụ: vẫn tiếp tục tồn tại trong IPv6
- Tấn công sử dụng quan hệ xã hội (Social Engineering): lừa lấy mật khẩu, ID,email spamming, phishing,…
Chuyển tiếp từ IPv4 sang IPv6
Có nhiều công cụ cho phép ứng dụng IPv4 chạy trên mạng cung cấp dịch vụ IPv6 và ngược lại, ứng dụng IPv6 chạy trên mạng cung cấp dịch vụ IPv4. Tuy nhiên, kẻ tấn công có thể thực hiện việc khai thác lỗ hổng này nếu vấn đề bảo mật không được chú trọng, xem xét kỹ lưỡng.
Nhiều kỹ thuật cho phép chuyển tiếp lưu lượng từ hai mạng IPv4, IPv6 sang nhau như 6to4 (định nghĩa trong RFC 3056 [9]), Simple Internet Transition (SIT) [10], và IPv6 over UDP (như là Teredo [11]). Trong các mạng chuyển tiếp lưu lượng IPv6 trên IPv4, nhiều tường lửa cho phép lưu lượng UDP đi qua, cho phép lưu lượng IPv6 over UDP xuyên qua tường lửa mà người quản trị không hề hay biết. Kẻ tấn công có thể lợi dụng các đường hầm 6to4 (6to4 tunnel) để lẩn tránh, vượt qua hệ thống phát hiện truy nhập trái phép IDS (Intrusion Detection System). Vài hệ thống tường lửa cũ chỉ cho phép lọc các lưu lượng IPv4 mà không có khả năng lọc các lưu lượng IPv6 và đơn giản là cho qua tất cả các lưu lượng IPv6 này. Do đó kẻ tấn công cũng có thế tận dụng các nhược điểm nêu trên để tấn công hệ thống bằng việc dùng các gói tin IPv6.
Đối với việc bảo mật của các máy chủ (host security), cần phải nhận thức rằng các ứng dụng vẫn tiếp tục bị tấn công, dễ bị tổn thương trong mạng hỗn hợp IPv4-IPv6 (IPv4-IPv6 mixed networks). Vì vậy nếu lưu lượng cần thiết bị chặn thì lưu lượng này nhất thiết cần bị chặn trên cả hai hệ thống IPv4 và IPv6 và trên tất cả các thiết bị bảo mật như tường lửa, IDS, VPN, etc.
Tóm lại, phiên bản mới của giao thức IP đã cải tiến nhiều tính năng bảo mật. Tuy nhiên, IPv6 cũng đặt ra các vấn đề bảo mật mới và cần phải được tiếp tục nghiên cứu và hoàn thiện nhằm đáp ứng các áp lực gia tăng về an ninh, an toàn dữ liệu trong không gian điều khiển.
Tài liệu tham khảo
[1]. http://tools.ietf.org/html/rfc2460
[2]. http://tools.ietf.org/html/rfc4861
[3]. http://tools.ietf.org/html/rfc4862
[4]. http://tools.ietf.org/html/rfc4443
[5] http://tools.ietf.org/html/rfc4291
[6] http://tools.ietf.org/html/rfc4301
[7] http://www.ietf.org/rfc/rfc3972.txt
[8] http://tools.ietf.org/html/rfc4301
[9] http://tools.ietf.org/html/rfc3056
[10] http://playground.sun.com/ipv6/ipng-transition.html
[11] http://www.microsoft.com/technet/network/ipv6/teredo.mspx
Ảnh:


Chuyên mục chính:
CNTT
Các chuyên mục liên quan:
Tri thức chuyên ngành
Ngăn chặn truy cập nội dung xấu trên Internet
Submitted by nlphuong on Mon, 20/06/2011 - 22:24Tóm tắt:
Internet mang lại rất nhiều tiện ích nhưng đồng thời cũng mang lại những hiểm họa, đặc biệt là từ những trang web có nội dung xấu. Làm thế nào để ngăn chặn việc truy cập những nội dung xấu trên Internet là vấn đề đang thu hút sự quan tâm của các nhà quản lý và của cả xã hội ở Việt Nam nói riêng và ở nhiều quốc gia trên thế giới nói chung.
(ICTPress) - Internet mang lại rất nhiều tiện ích nhưng đồng thời cũng mang lại những hiểm họa, đặc biệt là từ những trang web có nội dung xấu. Làm thế nào để ngăn chặn việc truy cập những nội dung xấu trên Internet là vấn đề đang thu hút sự quan tâm của các nhà quản lý và của cả xã hội ở Việt Nam nói riêng và ở nhiều quốc gia trên thế giới nói chung.
Hai chuyên gia nổi tiếng của Liên bang Nga trong lĩnh vực an ninh thông tin là tiến sĩ Igor Ashmanov và bà Natalya Kaspersky đã có một số hội thảo về chủ đề này tại Hà Nội. Bài viết giới thiệu một số nội dung đã được trình bày và bàn luận tại các hội thảo đó.
Kỷ nguyên kỹ thuật số
Trong kỷ nguyên mới của truyền thông kỹ thuật số, công cụ sử dụng để xây dựng các nội dung số có công năng ngày càng mạnh và có giá thành ngày càng rẻ. Internet cùng với các công nghệ mới, các phương tiện thông tin và truyền thông di động, đang tạo ra một hệ thống thông tin toàn cầu có khả năng tạo lập, chia sẻ và tham gia vào những gì đang diễn ra của cuộc sống, cho phép con người đưa tin tức, suy nghĩ, ý tưởng, hình ảnh đi bất cứ đâu, vào bất kỳ thời điểm nào. Hệ thống thông tin Internet bao gồm rất nhiều mạng máy tính của các doanh nghiệp, viện nghiên cứu, trường đại học, chính phủ và người dùng cá nhân trên toàn cầu. Hệ thống này cung cấp một khối lượng thông tin và dịch vụ khổng lồ. Những người dùng Internet bình thường có thể công bố trực tuyến những tác phẩm của mình dưới nhiều hình thức, có cả âm thanh và hình ảnh, đó là một trong những lý do thúc đẩy sự ra đời và phát triển nhanh chóng của các trang web cá nhân, các mạng xã hội...
Tờ báo tường đa quốc gia
Internet ngày càng trở nên gắn bó mật thiết với đời sống hằng ngày của tất cả chúng ta. Nhờ có Internet, mỗi cá nhân có thể trình diễn những tác phẩm của mình cho các độc giả trên khắp thế giới. Có thể hình dung Internet như một tờ báo tường khổng lồ, đa quốc gia; nơi mà bất cứ cá nhân hay tổ chức nào đều có thể tự do viết tin bài.
Đặc điểm của tờ báo tường đa quốc gia này là:
Số lượng người viết và nội dung cá nhân. Số lượng người viết đã lên tới hàng trăm triệu và con số này vẫn không ngừng tăng lên. Một số lượng rất lớn nội dung trên Internet được hình thành bởi những cá nhân cụ thể. Đó là nhật ký (blog), phương tiện truyền thông tư nhân, các trang web cá nhân trong các mạng xã hội v.v... Trong khá nhiều trường hợp, người viết trên Internet giấu danh tính thật của mình khi tham gia viết trên Internet.
Sự công khai nội dung và dễ dàng sao chép. Bất kỳ ý kiến, tác phẩm, văn bản, hình ảnh, video nào trên Internet đều có thể được truy cập dễ dàng và không hạn chế về đối tượng. Việc sao chép nội dung cũng rất dễ dàng với vài thao tác đơn giản như nhấp chuột hay bàn phím.
Dung lượng thông tin khổng lồ và không có ranh giới địa lý. Hiện nay, theo các ước tính khác nhau dung lượng Internet toàn cầu là từ 50 đến 100 tỷ trang.
Trách nhiệm với xã hội
Cũng chính sự phát triển mạnh mẽ và rộng rãi của Internet, giờ đây tất cả những người sử dụng Internet đều biết rằng Internet mang lại rất nhiều tiện ích nhưng đồng thời cũng mang lại những hiểm họa, đặc biệt là từ những trang web có nội dung xấu. Ai sẽ chịu trách nhiệm về vấn đề này - đó là câu hỏi đang được đặt ra ở nhiều quốc gia.
Các nước Tây Âu và Mỹ: Các nhà cung cấp dịch vụ Internet chịu trách nhiệm cho việc truy cập hoặc cung cấp chỗ lưu trữ nội dung, và sẽ chấm dứt việc lưu trữ nội dung theo yêu cầu của tòa án hoặc cơ quan quản lý, các hoster được miễn trách nhiệm truy tố vì nội dung xấu.
Trung Quốc: Các ISP và các web-hoster chịu trách nhiệm về nội dung xấu trong các kênh truyền thông hoặc trên các máy chủ của mình. Điều này có nghĩa là các đối tượng này phải có nghĩa vụ thực hiện các hoạt động tìm kiếm những nội dung xấu này. Các nhà cung cấp dịch vụ hosting chịu trách nhiệm về nội dung cùng với các chủ sở hữu trang web và phải tự giám sát các nội dung được đăng tải trên hệ thống của mình. Tuy nhiên, chính phủ giúp giảm nhẹ gánh nặng giám sát nội dung của các hoster bằng cách cung cấp và thường xuyên cập nhật danh sách các “từ xấu” không được phép đăng tải trên các phương tiện truyền thông đại chúng và cả các trang web. Danh sách này có thể được tải về từ website của chính phủ và người ta có thể sử dụng một phần mềm đơn giản để kiểm tra sự có mặt hay không của các “từ xấu” trên các trang web.
Một số nước Ả Rập: Các ISP đang bị buộc phải lắp đặt các bộ lọc mạng (tường lửa) cho phép ngăn chặn truy cập vào "website xấu".
Một số phương pháp ngăn chặn truy cập nội dung xấu trên Internet
Làm thế nào để ngăn chặn việc truy cập tới những nội dung xấu trên Internet đã và đang trở thành vấn đề được quan tâm không chỉ của các nhà quản lý, các chính trị gia, các doanh nhân mà là vấn đề của xã hội. Sau đây là nguyên lý, cơ chế hoạt động của các bộ lọc trang tin điện tử (web-filter) và một số phương án triển khai:
 |
Ảnh minh họa: english.aljazeera.net
Nguyên lý và cơ chế hoạt động
Các bộ lọc trang tin điện tử được dùng để ngăn chặn người sử dụng Internet truy cập tới những nội dung xấu. Đứng từ góc độ người sử dụng, bộ lọc này giống như một web-proxy mà tất cả lưu lượng web phải đi qua. Bộ lọc phân tích và rút ra từ nội dung trang web những tổ hợp từ quan trọng, tính toán hệ số phù hợp và chủ đề của nó. Mỗi trang web đều được gắn với một hoặc nhiều chủ đề khác nhau. Bộ lọc thực hiện việc tự động phân loại các trang web, có nghĩa là nó nhận biết được nội dung của từng trang web.
Mỗi trang web được yêu cầu đều được kiểm tra sự xuất hiện của những nội dung không mong muốn. Sau đó hệ thống sẽ xem xét để ra quyết định – cho phép, ngăn chặn hiển thị trang web hay thực hiện những hành động khác (cảnh báo, chuyển hướng). Khi trang web được yêu cầu lại, bộ lọc không truy cập Internet nữa. Điều này giúp tiết kiệm băng thông cũng như đẩy nhanh tốc độ truy cập. Đối với mỗi người sử dụng hoặc nhóm người sử dụng, dịch vụ cho phép xây dựng các ”chính sách lọc”.
Tiêu chí lọc
Sau đây là một số tiêu chí trong việc lọc:
- Trang web thuộc một chủ đề xác định
- Trang web thuộc một phân loại lĩnh vực xác định
- Trang web có chứa đường dẫn tới những địa chỉ xấu
- Trang web có chứa trích dẫn tới những nội dung xấu
- Trang web có quảng cáo ép buộc hoặc spam
- Trang web có chứa virus hoặc mã độc
Căn cứ trên các tiêu chí này, việc lọc sẽ được tiến hành theo một số quy tắc như: Chủ đề bị cấm, các website bị cấm, các loại giao thức bị cấm (video, torrents)... Cụ thể, một số biện pháp sẽ được thực hiện như: Cấm vô điều kiện, cho phép hiển thị trang web, cảnh báo người sử dụng, ngăn chặn/thay đổi một số thành phần trang web, hạn chế theo thời gian...
Các phương án triển khai:
Có 3 phương án triển khai việc lọc các trang tin điện tử, đó là: Bộ lọc web trung tâm; Bộ lọc cho doanh nghiệp (gateway, appliance) và Bộ lọc cho máy tính cá nhân.
Phương án 1: Bộ lọc web trung tâm
Cluster gồm hàng trăm/nghìn máy chủ, dùng để lọc nội dung của hàng triệu người sử dụng, bao gồm:
- Người dùng cá nhân,
- Người dùng là tổ chức (trường học, cơ quan nhà nước, các công ty);
- Các dịch vụ truy cập Internet đại chúng (ISP, Internet Café, quán Internet).
Với phương án này, nhìn từ góc độ người dùng, bộ lọc web giống như một web proxy duy nhất.
Một số thông số kỹ thuật được đưa ra để tham khảo cho phương án này:
- Hiệu suất cho một Node của cluster: 50Mbit/giây.
- Cấu hình: Cluster có cấu hình phân tán, các node của cluster độc lập với nhau.
- Cập nhật dữ liệu và phần mềm: tự động và độc lập, không ảnh hưởng tới hệ thống. Việc cập nhật nhiều lần trong một giờ.
- Dung lượng: Để lọc cho một triệu người dùng (10Gbit/sec) cần khoảng từ 150-200 server và các thiết bị mạng.
Phương án 2: Bộ lọc quy mô doanh nghiệp
Bộ lọc nội dung sử dụng cho mạng nội bộ của bất cứ một tổ chức nào.
- Thành phần: Máy chủ đặt tại cửa ra vào của mạng nội bộ của một tổ chức, hoạt động giống như proxy cho tất cả người sử dụng mạng doanh nghiệp; được quản lý bởi quản trị viên hệ thống.
- Hình thức cung cấp: Một máy chủ được cài đặt và cấu hình với đầy đủ các phần mềm cần thiết. Để hoạt động chỉ cần thực hiện việc cấu hình rất đơn giản và lựa chọn các chính sách lọc nội dung.
- Cập nhật phần mềm và dữ liệu tự động theo một lịch trình định trước.
- Dịch vụ có thể được thực hiện theo hình thức trả phí thuê bao hàng tháng (bao gồm giá thuê thiết bị và chi phí cập nhật phần mềm, dữ liệu).
Phương án 3: Bộ lọc cho PC
- Thành phần: Phần mềm dành cho các cá nhân, CSDL lọc được cập nhật từ hệ thống máy chủ trung tâm.
- Phần mềm được cài đặt cùng với máy tính mới khi xuất xưởng, hoặc phần mềm được bán với giá thành thấp để các đại lý bán hàng và người sử dụng cài đặt trước khi sử dụng.
- Việc phát triển và hỗ trợ cho một sản phẩm phần mềm riêng biệt như vậy cho các loại hệ điều hành khác nhau là một công việc khá phức tạp. Có thể thay thế bằng cách sử dụng dịch vụ bộ lọc web trung tâm với việc cấu hình lại proxy trên trình duyệt.
Kinh nghiệm thực tế
Kinh nghiệm thực tế triển khai tại Liên bang Nga và các quốc gia khác cho thấy mỗi nhóm người sử dụng có thể lựa chọn phương án triển khai và sử dụng những tính năng kỹ thuật của dịch vụ web-filter một cách phù hợp nhất theo nhu cầu của mình. Thời gian tới, phiên bản tiếng Việt của bộ lọc web sẽ có mặt tại Việt Nam, với các thiết kế được chỉnh sửa để phù hợp với cácđiều kiện Việt Nam. Điều đó sẽ góp phần thúc đẩy sự phát triển và làm lành mạnh môi trường Internet.
Nguyễn Minh
Ảnh:

Chuyên mục chính:
CNTT
Các chuyên mục liên quan:
Tri thức chuyên ngành