
CNTT
3 “bí kíp” quan trọng để sử dụng “đám mây” hiệu quả
Submitted by nlphuong on Wed, 25/09/2013 - 08:45Tóm tắt:
(ICTPress) - Có những cách bạn có thể thực hiện để ít gặp phải sự cố nhất.
(ICTPress) - “Tôi đã quyết định tin cậy “đám mây” cho công việc của tôi, nhưng tôi vẫn lo ngại về độ tin cậy. Tôi có thể làm gì để chắc rằng tôi vẫn có thể truy cập các dữ liệu và các ứng dụng của tôi nếu “đám mây” gặp vấn đề?”, Bạn đọc Jessica hỏi Mashable.
Một câu hỏi hay!. Trong một chương trình lớn gồm nhiều hạng mục, “đám mây” thường khá tin cậy. Dẫu vậy thời gian chết của máy móc hay sự cố vẫn xảy ra.
Có những cách bạn có thể thực hiện để ít gặp phải sự cố nhất.
 |
1. Sao lưu dữ liệu của bạn
Nếu bạn đang lưu giữ những dữ liệu quan trọng trên “đám mây”, hãy chắc bạn là bạn đã sao lưu.
Nguyên tắc đầu tiên của sao lưu dữ liệu là luôn luôn có hơn 1. Nguyên tắc thứ hai là luôn luôn có hơn 1. Sao lưu, sao lưu và sao lưu. Và khi còn lo ngại, tiếp tục sao lưu.
Không chỉ quan trọng là duy trì sao lưu cập nhật dữ liệu của bạn, quan trọng nữa là định kỳ kiểm tra các sao lưu đó để tích hợp dữ liệu. Tiếp nữa, hãy chắc chắn là bạn tiếp tục các sao lưu đó được lưu trữ tại một chỗ mà khác với nguồn.
Điều lưu ý nữa là sao lưu không chỉ bảo vệ dữ liệu của bạn trong trường hợp sự cố - nếu trường hợp “đám mây” sự cố, bạn có thể sử dụng dữ liệu để đẩy lên server khác ở đâu đó.
Nếu con nghi ngại sao lưu thì tiếp tục sao lưu và sau đó kiểm tra sao lưu.
2. Có kế hoạch cho sự cố
Cũng như cái chết và đóng thuế, một trong những đảm bảo khác của cuộc đời là đúng lúc, server web của bạn sẽ có thể sập. Điều này là đúng đối với những cá nhân sử dụng các host web khách hàng.
Trong các thảm họa thiên nhiên, hàng tá trang web lớn có thể bị hạ gục bởi vì các trung tâm dữ liệu bị sự cố.
Hãy chuẩn bị chu đáo trước một thảm họa để có thể cứu rỗi nhiều chuyện đau đầu sau đó. Bởi vì thay vì phải phụ thuộc hoàn toàn vào một trung tâm dữ liệu, có thể sử dụng nhiều vị trí dữ liệu khác nhau.
Nếu dữ liệu của bạn vô cùng quan trọng (ngân hàng, chính phủ, y tế, thu tiền…) thì hãy sao lưu ở nhiều vùng các tốt. Điều này là khó khăn, mất thời gian và đắt đỏ, do đó không làm chúng ta chú ý mấy. Nhưng đối với một số người, điều này là cần thiết. Điều không thể không chú ý vì không thể chỉ khôi phục thảm họa (DR).
3. Sử dụng nhiều hơn 1 dịch vụ đám mây
Nếu ngân sách có thể và nếu bạn muốn có cơ hội thoát khỏi sự cố đảm mây - xem xét sử dụng từ 1 nhà cung cấp đám mây trở lên cho hạ tầng của bạn.
QM
Ảnh:

Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
CNTT
Toàn cảnh CNTT-TT Việt Nam 2013 với nền tảng thứ ba
Submitted by nlphuong on Mon, 23/09/2013 - 22:50Tóm tắt:
(ICTPress) - Nền tảng thứ 3 tạo ra cơ hội lớn cho một cuộc cách mạng mới về CNTT-TT là nền tảng cho phương thức phát triển mới.
(ICTPress) - Cuối tuần qua tại TP. Hồ Chí Minh đã diễn ra Hội thảo toàn cảnh CNTT-TT Việt Nam 2013 (VIO 2013).
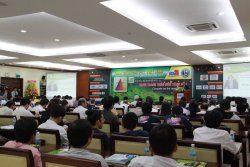 |
| Hội thảo toàn cảnh CNTT-TT Việt Nam 2013 (VIO 2013) |
Đây là hội thảo thường niên lần thứ 18 do Hội Tin học TP. HCM (HCA) chủ trì tổ chức cùng Sở Thông tin và Truyền thông (TT&TT), Sở KHCN TP. HCM với sự bảo trợ của Bộ TT&TT và UBND TP. HCM. Đến dự hội thảo có Thứ trưởng Bộ TT&TT Nguyễn Minh Hồng, các đại biểu các hội nghề nghiệp, lãnh đạo HCA đương nhiệm và qua các thời kỳ, các CIO, lãnh đạo và chuyên viên CNTT trong và ngoài nước, các cơ quan báo chí và thông tấn.
Hội thảo toàn cảnh CNTT-TT Việt Nam 2013 diễn ra trong bối cảnh ngành CNTT-TT Việt Nam đang tích cực chuẩn bị tham mưu chuẩn bị nội dung tổng kết Chỉ thị 58 của Bộ Chính trị khóa 9 về đẩy mạnh ứng dụng CNTT phục vụ công nghiệp hóa hiện đại hóa đất nước và đề xuất nội dung mới chỉ đạo của Đảng đối với sự phát CNTT nước nhà và cả nước đang triển khai nghị quyết 13 Ban Chấp Hành Trung Ương khóa XI về xây dựng hệ thống kết cấu hạ tầng đồng bộ nhằm đưa nước ta cơ bản trở thành nước công nghiệp theo hướng hiện đại vào năm 2020, thực hiện đề án đưa Việt Nam sớm trở thành nuớc mạnh về CNTT vào năm 2020 theo Quyết định của Thủ tướng Chính phủ.
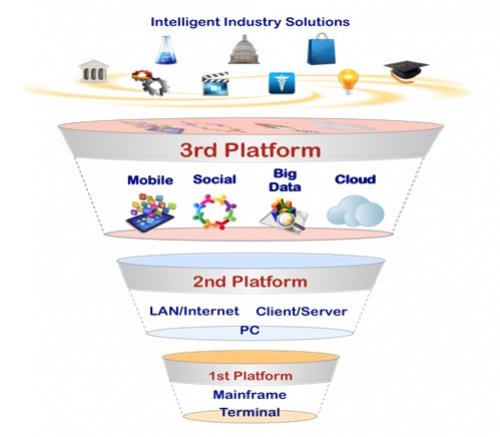
Phát biểu khai mạc Hội thảo VIO 2013, ông Chu Tiến Dũng, Chủ tịch HCA cho rằng "với sự phát triển nhanh của các công nghệ cùng với xu hướng hội tụ, tích hợp công nghệ và ứng dụng Điện toán mây (Cloud computing), Di động (Mobile), Truyền thông xã hội (Social) và Công nghệ lưu trữ và xử lý dữ liệu lớn (Big Data) hình thành một nền tảng mới: Nền tảng thứ 3 (The 3rd Platform) đã tạo ra cơ hội lớn cho một cuộc cách mạng mới về CNTT-TT là nền tảng cho phương thức phát triển mới, bền vững cho cả kinh tế, xã hội cùng với mục tiêu bảo vệ môi trường".
 |
Ông Chu Tiến Dũng cũng mở đầu Hội thảo bằng bài tham luận quan trọng về "sự chuyển đổi trên nền tảng thứ ba" với sự cộng tác của các chuyên gia, lãnh đạo công nghệ hàng đầu trong nước như TS. Trần Viết Huân, Giám đốc công nghệ (CTO) của IBM, ông Phan Thanh Sơn, CTO Việt nam, Ông Lâm Nguyễn, Tổng giám đốc IDC Việt Nam, ông Phí Anh Tuấn, TGĐ PAT, ông Lại Đức Nhuận, TGĐ Larion, ông Nguyễn Hồng Minh, Giám đốc VDC2.
Theo dự báo thì các lĩnh vực phát triển của CNTT sắp tới sẽ tập trung vào các chủ đề: Điện toán mây (Cloud computing), Di động (Mobile), Truyền thông xã hội (Social Media) và Công nghệ lưu trữ và xử lý dữ liệu lớn (Big Data), Internet (vạn) sự vật (Internet of (every) things). Và các chủ đề này cũng là thành phần của "Nền tảng thứ ba" (The 3rd Platform).
Ông Trần Nguyên Chung, Vụ CNTT, Bộ TT&TT đã giới thiệu hiện trạng CNTT của Việt Nam qua Sách Trắng năm 2013 vừa được công bố. Theo Sách Trắng, tổng doanh thu công nghiệp CNTT năm 2012 đạt gần 25,5 tỷ USD, tăng 86% so với năm 2011. Sự tăng trưởng cao này tiếp tục do sự duy trì tốc độ tăng trưởng ấn tượng của lĩnh vực công nghiệp phần cứng, điện tử với doanh thu chiếm tới 90,4% tổng doanh thu của ngành công nghiệp CNTT. Công nghiệp phần mềm và nội dung số cũng tăng trưởng nhưng tốc độ khiêm tốn tương ứng là 3,1% và 6,0%, trong đó sự tăng trưởng lĩnh vực phần mềm là thấp nhất trong cả 3 lĩnh vực.
Do ảnh hưởng của suy thoái kinh tế nên lĩnh vực công nghiệp phần mềm không còn giữ được tốc độ tăng trưởng cao như trước. Năm 2012, doanh thu công nghiệp phần mềm chỉ đạt gần 1,21 tỷ USD tăng trưởng khiêm tốn 3%. Nguyên nhân là thị trường tiêu thụ trong nước bị giảm sút mạnh tuy nhiên năm 2012 lại là năm thăng hoa của xuất khẩu phần mềm do vậy đã giúp cho lĩnh vực tăng trưởng mặc dù khá thấp. Nhật Bản là thị trường xuất khẩu phần mềm lớn nhất của Việt Nam. Đem lại 35% doanh thu và 40% lợi nhuận đều đặn hàng năm. Sau đó là các thị trường Bắc Mỹ, châu Âu và một số nước châu Á.
Cũng tại Hội thảo này, ông Phan Thanh Sơn, giám đốc công nghệ của Cisco trình bày trong phần tiếp theo của chương trình sự phát triển của Internet từ "fixed computing" (điện toán cố định), qua "Mobility" (Di động) đến "Internet of Things" (Internet của sự vật) và trong tương lai Internet of Everything (Internet của vạn vật). Đây là kỷ nguyên của các kết nối mọi thứ từ con người, quy trình, máy móc, thiết bị với nhau và nó mở ra cơ hội cũng như những thách thức. Một trong những thách thức đó là nguy cơ về mặt an ninh trên không gian ảo mà ông Mohan Veelo, Giám đốc kỹ sư hệ thống Công ty F5 Networks Singapore giới thiệu một số giải pháp của công ty F5 Network.
Chương trình hội thảo có thể xem trên website của Hội Tin học Tp. HCM: http://www.hca.org.vn/su_kien/sk_HCA/toan_canh_CNTT/nam2013/chuongtrinhhoithao2013
Trung Thành
Ảnh:


Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
CNTT
Rượu đỏ có thể làm chip Intel chạy
Submitted by nlphuong on Fri, 20/09/2013 - 08:10Tóm tắt:
(ICTPress) - Các kỹ sư thiết bị tại Intel đã giới thiệu một bộ vi xử lý có công suất tăng lên nhờ chỉ một cốc rượu đỏ.
(ICTPress) - Đổ một cốc rượu cao để tăng công suất các con chip máy tính siêu hiệu suất. Theo nghĩa đen. Các kỹ sư thiết bị tại Intel đã giới thiệu một bộ vi xử lý có công suất tăng lên nhờ chỉ một cốc rượu đỏ.
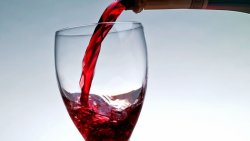 |
| Ảnh: Flickr, R C Photographic |
Bộ vi xử lý silicon này được trình diễn gần đây tại một cuộc nói chuyện của Genevieve Bell, Giám đốc nghiên cứu trải nghiệm của người sử dụng của Intel, tại Diễn đàn các nhà phát triển tại San Francisco. “Nếu chúng ta muốn có công nghệ di động mà công nghệ đó không tăng gánh nặng cho chúng ta, điều đó buộc chúng ta thực sự cần tốn ít nguồn”.
Hệ thống được phòng lab của Intel thực hiện như một phần của dự án nội bộ để định nghĩa lại nguồn thấp thực sự có nghĩa gì. Trong khi trình diễn tập trung vào các chi tiết, kỹ sư giải thích dự án này đôi chút giống như một dự án trường học nơi bạn có thể tăng công suất một LED bằng các pin làm từ canh nhưng thay vì sử dụng chanh họ đã sử dụng rượu - sẵn có ở California.
Rượu đỏ được đổ vào một cốc thủy tinh được trang bị các phần kẽm và đồng. Việc này cung cấp đủ microwatt cần thiết để chạy một gia tốc kế và các giao tiếp và hệ thống xử lý của Intel. Việc này cho phép kỹ sư di chuyển một hình ảnh hoa khắp nơi trên màn hình máy tính trong thời gian thực bằng cách di chuyển gia tốc kế.
Cuối cùng, mục đích là sản xuất một công nghệ sạc thiết bị ở mức microwatt mà không cần đủ công suất. Công nghệ này sẽ thúc đẩy bất cứ ai sử dụng một máy tính trong khi đi lại, cũng như ở những nơi thiếu điện. Rượu đỏ được sử dụng ở đây, nhưng trong tương lai phòng lab của Intel hình dung các hệ thống phức tạp có thể sử dụng nguồn từ ánh sáng xung quanh hoặc thậm chí là nhiệt của làn da bạn.
Giải pháp này của Intel vẫn cần nhiều năm để triển khai trong thực tế. Điều đó có nghĩa là có thể cần mở nhiều chai rượu.
QM
Ảnh:

Chuyên mục chính:
Chuyển động ngành
Các chuyên mục liên quan:
Tri thức chuyên ngành
CNTT
"Đám mây" có tin cậy?
Submitted by nlphuong on Mon, 16/09/2013 - 07:00Tóm tắt:
(ICTPress) - Đây là một câu hỏi lớn và cũng được nhiều người quan tâm!
(ICTPress) - Có một câu hỏi được gửi đến Mashable: “Liệu có tin tưởng được đám mây (cloud)? Tôi đã từng nghe nhiều về các lợi ích của “đám mây”. Tôi đã lo lắng nếu tôi lưu tất cả dữ liệu của tôi trên server của ai đó, liệu có an toàn. Hoặc thậm chí tồi tệ hơn, chính phủ sẽ tiếp cận server này. Liệu tôi có thể tin tưởng vào đám mây?”
 |
Đây là một câu hỏi lớn và cũng được nhiều người quan tâm!
Điện toán đám mây không phải là một khái niệm mới - nó đã xuất hiện từ những năm 1950 nhưng từ thập kỷ trước, thuật ngữ này bắt đầu nổi lên theo nghĩa lớn.
Trước đây, một trong những mối quan tâm lớn về đám mây là sự tin cậy - bạn có thể quan tâm tới đám mây khi bạn cần tới? Ngày nay, phần lớn các giải pháp đám mây lớn ít nhất cũng đáng tin cậy như bất cứ giải pháp nào khác. Theo đó, chúng ta thấy có những quan tâm hướng tới “an ninh” dữ liệu được lưu trữ trên đám mây (nhờ An ninh Mỹ).
Dù bạn tin đám mây hay không điều này còn phụ thuộc hoàn toàn vào bạn đang làm gì và loại dịch vụ nào bạn đang sử dụng.
Khi chúng ta nói về đám mây, chúng ta thường nói về một vài thứ khác nhau. Đầu tiên và phổ biến, chúng ta có khách hàng hay doanh nghiệp đang đối mặt với các dịch vụ và ứng dụng dựa trên đám mây. Điển hình nhất ở đây là một số thứ như Dropbox hay Google Docs. Thay cho việc phải chạy một ứng dụng từ máy tính, bạn thường chạy một ứng dụng - thường là ở một ứng dụng web (bạn có thể làm điều này cũng nhờ di động) trực tiếp từ Internet.
Phần khác của “đám mây” là nghĩa rộng hơn của điện toán đám mây. Đây là những gì các công ty như Rackspace và Amazon Web Services và Heroku, nơi bạn có thể đẩy mạnh các ứng dụng, cơ sở dữ liệu hay các công cụ mà bạn có thể, nhờ sử dụng các nhóm máy tính cụm. Thay cho việc phải duy trì một cái giá server để tạo một ứng dụng, bạn có thể thuê thời gian và nguồn điện toán từ các công ty mà sẽ chỉ tính phí những gì bạn sử dụng.
Để đơn giản, chúng ta sẽ lờ đi các nhà cung cấp đám mây và chỉ tập trung vào giá trị tin cậy của các dịch vụ đám mây chuyên cho khách hàng và doanh nghiệp.
Tìm hiểu nếu muốn sử dụng đám mây
Không phải tất cả dữ liệu được lưu trên đám mây “công cộng” có nghĩa là server đám mây được duy trì bởi ai đó như Google, Amazon hay Rackspace.
Các nước, các địa phương có những quy định khác nhau để quản lý dữ liệu được lưu trữ. Điều quan trọng đặc biệt đối với các bộ dữ liệu có chứa các thông tin nhạy cảm và mặt khác giấy lên các mối quan ngại riêng tư. Chắc chắn bạn phải biết trung tâm dữ liệu của bạn được đặt ở đâu và các quy định nào liên quan tới lưu trữ dữ liệu. (Ví dụ, báo cáo cho thấy lưu dữ liệu của bạn trong một đám mây với các trung tâm dữ liệu ở Mỹ có thể chính phủ Mỹ sẽ xem xét các thông tin của bạn thông qua luật Ái quốc).
Nếu bạn đang làm việc với các dữ liệu có những yêu cầu an ninh nhất định, bạn không nên “tin cậy” đám mây. Trên thực tế đó là lý do Adobe có một phiên bản phần mềm Đám mây sáng tạo mới của mình được tách riêng với đám mây công cộng - riêng biệt vì một số tổ chức chính phủ hay doanh nghiệp có các chính sách ngăn chặn sử dụng phần mềm có thể tương tác với một đám mây công cộng.
Xem xét các tính năng an ninh cho dịch vụ đám mây của bạn
Phần lớn các dịch vụ đám mây lớn - trong đó có Google và Dropbox - cung cấp một cấp an ninh và mã hóa cho dữ liệu. Tuy vậy, vẫn có một số dữ liệu an toàn hơn số khác.
Google gần đây đã bổ sung mã hóa AES-128 bit cho dịch vụ đám mây Google.
Dropbox sử dụng mã hóa AES-256 bit và hợp tác với Amazon để an ninh dữ liệu. Microsoft cũng cung cấp mã hóa AES cho các thư viện Azure của mình.
Một số điều để xem xét khi gửi dữ liệu lên đám mây là bạn dù thế nào cũng gửi dữ liệu trong trạng thái được mã hóa. Ví dụ, sử dụng một ứng dụng quản lý mật khẩu 1Password. 1Password lưu trữ cơ sở dữ liệu mật khẩu của tôi trên Dropbox, do đó có thể đồng bộ trên tất cả các thiết bị của tôi.
Tuy nhiên, 1Password không chỉ phụ thuộc vào an ninh của Dropbox mà nó cũng mã hóa dữ liệu trước khi gửi lên đám mây.
Bất cứ lúc nào bạn có cơ hội mã hóa dữ liệu trước khi gửi lên đám mây thì hãy thực hiện. Cách này, thậm chí nếu đám mây có bị truy nhập, dữ liệu của bạn vẫn có một lớp bảo vệ khác.
Các giải pháp khác an toàn như thế nào?
Đặt sang bên các quy định và chính sách, điều quan trọng là xem xét các giải pháp tin cậy khác.
Ví dụ, thậm chí Windows và OS X là các hệ điều hành cực kỳ an ninh, người sử dụng vẫn là nạn nhân của các cuộc tấn công phishing (thư điện tử giả mạo) có thể cho phép những người có ý đồ đăng nhập và truy cập từ xa các tệp dữ liệu của họ. Bạn nên xem xét “Đám mây có an toàn hơn máy tính của mình trên một mạng WiFi mở”.
Hơn nữa, ở phần lớn các trường hợp, một công ty lưu trữ đám mây lớn sẽ có an ninh tốt hơn cho các thiết lập so với một server mà bạn tự vận hành tại chỗ.
Chắc chắn là bản thân bạn cũng tin
Khi các giải pháp đám mây đã được xem xét, mọi người thường bảo mật các mập khẩu và truy cập các tài khoản sơ sài.
Nên ghi nhớ cách chúng ta đã đề cập về tầm quan trọng của xác thực hai yếu tố? Bất chấp sự tin cậy của đám mây - nên nhớ làm công việc của mình là giữ các mật khẩu an toàn và khác biệt.
Tóm lại có thể tin cậy đám mây cùng với các thông tin nhạy cảm và quan trọng nhưng điều nên nhớ là dữ liệu quan trọng hóa nên được mã hóa đầu tiên, mã hóa trên server đám mây và sử dụng các mật khẩu chắc chắn.
QM
Ảnh:

Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
CNTT
New York Times đã tự cứu mình khỏi tin tặc như thế nào?
Submitted by nlphuong on Tue, 03/09/2013 - 08:00Tóm tắt:
(ICTPress) - Có thông tin cho rằng Times và Melbourne IT đã thực hiện một số việc để làm cuộc tấn công này khó khăn hơn và thậm chí việc đánh sập đã không khả thi.
(ICTPress) - Vào buổi chiều Thứ Ba ngày 27/8, trang web của Thời báo New York (New York Times - Times) không thể truy cập được và lúc được lúc không vào ngày 28/8.
 |
Làm thế nào mà một trong những công ty truyền thông lớn nhất trên thế giới bị sập 1 ngày và hơn thế?
Trang web của New York Times đã bị tấn công bằng một hệ thống tên miền, mà những tin tặc đã nhắm vào hệ thống phù hợp với URL của trang web - như nytimes.com - đến các server nơi mà các nội dung của trang web được lưu trữ. Không có nội dung nào của New York Times bị ảnh hưởng; người đọc chỉ không tìm thấy nội dung.
Bí quyết: Quy định an ninh đơn giản có thể đã ngăn chặn được cuộc tấn công.
Các thông tin DNS của New York Times được một công ty có trụ sở tại Australia có tên là Melbourne IT quản lý. Đây là một công ty thương mại có nhiệm vụ chính là quản lí việc đăng kí, bảo lưu tên miền Internet quốc tế (registrar) tương tự như công ty GoDaddy của Mỹ.
Dường như các tin tặc tấn công New York Times có thể đã thâm nhập an ninh của Melbourne IT bằng cách lấy mật khẩu và tên người sử dụng của một người quản trị.
Marc Frons, Giám đốc CNTT của Times cho biết bài báo riêng của tờ báo này về vụ tấn công mà thủ phạm có thể là “Quân đội điện tử Syria (SEA) hoặc ai đó đang cố gắng làm khó họ”.
Điều này không nói gì nhiều. SEA là một nhóm tin tặc được cho là có liên hệ lỏng lẻo hay ủng hộ chế độ của Tổng thống Syria Bashar al-Assad. SEA cũng rất tích cực gần đây, trong vài tháng qua, đã nhận trách nhiệm các cuộc tấn công vào The Onion, National Public Radio và trang blog của nhà báo Anh Jon Snow (không liên hệ tới Game of Thrones).
Thế nào là một cuộc tấn công DNS?
DNS là một phần quan trọng của kiến trúc thông tin của Internet.
“DNS về cơ bản vẫn như vậy kể từ khi Web bắt đầu… và ngay từ ban đầu DNS không được xây dựng để hỗ trợ Web như hiện nay”, Kevin O'Brien, một kiến trúc sư các giải pháp doanh nghiệp từ Cloudlock, một công ty an ninh dữ liệu dựa trên đám mây cho biết.
Theo O'Brien, DNS có một số lỗi cấu trúc, mà các tin tặc đã khai thác để đánh sập New York Times.
Đây là cách DNS vận hành: khi bạn muốn vào một trang web, bạn gõ tên miền của trang web đó. Trong trường hợp của New York Times, đó là nytimes.com, các quyền mà New York Times đã mua từ Melbourne IT.
Khi Melbourne IT đã đăng ký tên miền này, công ty này đã tạo một đăng nhập trong đăng ký DNS kết nối "nytimes.com" tới địa chỉ giao thức Internet của các server New York Times, 170.149.168.130.
Việc đăng ký này (registry) là cần thiết bởi vì các tên miền được thiết kế để nhiều người, chứ không phải máy tính, dễ dàng hiểu được. Các tên miền không chỉ đến nội dung Web theo cách mà một máy tính có thể hiểu. Tương tự, các địa chỉ IP không thân thiện người sử dụng cho nhiều người.
Do đó khi bạn gõ "nytimes.com”, trình duyệt web của bạn kết nối bạn tới một trong nhiều server DNS mà ở đó việc đăng ký được lưu và phù hợp các chữ với địa chỉ IP được đăng ký tương ứng 170.149.168.130.
Các tin tặc nhắm vào đăng ký này. Chúng đã lấy một tên người sử dụng và mật khẩu của Melbourne IT, thâm nhập vào hệ thống của công ty này và thay đổi các thông tin DNS mà sau đó đi đến các server DNS trên Internet.
O'Brien likened DNS servers to a phonebook: people can search the book by a person's name and find the entry that connects the person to a telephone number. What the hackers did is like changing the number next to the New York Times' name in the phonebook.
O'Brien đã ghi các server DNS vào một danh bạ điện thoại: mọi người có thể tìm kiếm danh bạ theo tên người và tìm thấy cách thâm nhập có kết nối người tới một số điện thoại. Những gì các tin tặc làm là giống như thay đổi số gần với tên của New York Times trong danh bạ điện thoại.
Việc thay đổi này có thể mất 15 phút để thực hiện, O'Brien cho biết. Một khi các tin tặc thực hiện thay đổi, sẽ mất một lúc để thay đổi này lan rộng đến các server DNS trên Internet.
Đối với một cửa sổ chính, gõ nytimes.com vào trình duyệt sẽ dẫn bạn không phải đến các server của Times, nhưng tới một trang web chủ đề SEA có thông điệp “bị tấn công bởi Quân đội điện tử Syria”.
Phần lớn thời gian, các trình duyệt đơn giản không thể định vị một địa chỉ IP liên quan tới tên miền www.nytimes.com, do một thông báo lỗi trình duyệt.
Về mặt kỹ thuật, các trang web không cần tên miền, và trang báo Times không bị sập hoàn toàn. Nhưng để truy cập, bạn sẽ phải biết địa chỉ IP 170.149.168.130 và nhập vào trình duyệt của bạn.
Làm thế nào để ngăn chặn một cuộc tấn công DNS
New York Times đã có thể ngăn chặn cuộc tấn công này? Vì luôn có nguy cơ an ninh trực tuyến, nên không có gì dễ dàng. Có thông tin cho rằng Times và Melbourne IT đã thực hiện một số việc để làm cuộc tấn công này khó khăn hơn và thậm chí việc đánh sập đã không khả thi.
Ví dụ, 2 đơn vị này đã thực hiện khóa đăng ký. Thường thì các cơ quan đăng ký DNS cho khách hàng lựa chọn, điều này khi được triển khai sẽ khó khăn cho bất cứ ai muốn thay đổi các thông tin DNS, có thể quản lý các link giữa một tên miền và một địa chỉ IP. Bất lợi của khóa đăng ký này là nó có thể kéo dài thời gian cần thiết để thực hiện bất cứ thay đổi cấu trúc nào cho cơ quan đăng ký.
Tuy nhiên, O'Brien đã chỉ ra rằng các tin tặc không thực hiện bất cứ đe dọa quan trọng nào đối với cả cấu trúc trang web của New York Times hay Melbourne IT. Đúng hơn, những tin tặc đã lấy được các ủy nhiệm đăng nhập do cướp hay lừa một nhân viên để lấy thông tin. Đây là một sự khác biệt giữa việc đánh đổ một cánh cửa và ăn cắp chìa khóa.
“Lý do tôi nhận biết được cuộc tấn công này khá non nớt là vì ai đó đã lấy tên người sử dụng và mật khẩu và thâm nhập vào hệ thống của Melbourne IT. Chúng không làm việc gì kiểu siêu công nghệ hay phức tạp. Điều này về cơ bản không phải là Melbourne IT thất bại, đó là những đề phòng đã không được đặt đúng chỗ”.
Những đề phòng đó có thể đã được triển khai gồm xác thực hai yếu tố, yêu cầu người muốn đăng nhập vào một hệ thống để biết một mật khẩu và sau đó đi vào một số thông tin - thường là một loạt số được gõ chữ lên điện thoại di động. Nếu không có điện thoại di động chính xác - thì khó lấy cắp hơn là mật khẩu - tin tặc không thể thâm nhập vào hệ thống.
Nhưng bản thân kiến trúc DNS là gì? Nếu đường trục Internet bị lỗi cơ bản hoặc lỗi thời, đã đến lúc thay DNS bằng một hệ thống tốt hơn.
“Điều này nảy ra vấn đề theo thời gian, và có những ý tưởng cho các loại quản lý ghi chép khác. Ví dụ, một số chuyên gia đã gợi ý một vài loại mở rộng trình duyệt mà có thể giúp “chia tải” kết nối các tên miền với các địa chỉ IP.
Tuy nhiên, triển khai kiểu thay đổi lướt qua này có nghĩa là thay đổi toàn diện cách Internet làm việc. “Bạn cần ai đó có quyền ở cấp chính phủ và có thể là cấp liên chỉnh phủ, để sáng tạo một Internet không phụ thuộc DNS”, O'Brien cho biết.
Cấu trúc Internet đã không thay đổi trong nhiều năm, có nghĩa là sẽ không thể sớm thay đổi.
“Bạn có thể quay lại giữa những năm 1990 và thấy vào thời điểm đó một số nơi dễ bị khai thác nhất [ở DNS] đã bị các tin tặc nổi tiếng phơi bày. Và lúc này năm 2013 chúng ta vẫn dễ dàng bị khai thác”, O'Brien cho biết.
QM
Ảnh:

Chuyên mục chính:
Nghề báo
Các chuyên mục liên quan:
Tri thức chuyên ngành
CNTT
Dùng Dropbox có thể bị tấn công
Submitted by nlphuong on Thu, 29/08/2013 - 09:45Tóm tắt:
(ICTPress) - Hai nhà nghiên cứu an ninh vừa chứng minh những lỗ hổng an ninh của Dropbox.
(ICTPress) - Hai nhà nghiên cứu an ninh vừa chứng minh những lỗ hổng an ninh của Dropbox, từ việc truy cập vào các tệp riêng tư của người sử dụng và điều này được giải thích trong một bài báo nghiên cứu cách thức họ thực hiện.
 |
Mục tiêu của họ là lấy Dropbox để tạo một phiên bản nguồn mở cho chính dịch vụ này, có nghĩa là bất cứ ai có thể xem được mã của Dropbox và kiểm định được dịch vụ này có an ninh.
"Dropbox sẽ không còn là một hộp đen”, các nhà nghiên cứu Dhiru Kholia của Openwall và Przemysław Wegrzyn của CodePainters, đã viết trong bài báo nghiên cứu của mình.
Có một vài điều thú vị về sự mổ xẻ Dropbox. Một là sau khi Dropbox bị tấn công 1 năm trước, Dropbox đã bổ sung các tính năng để bảo vệ người sử dụng và làm cho Dropbox hấp dẫn người sử dụng như doanh nghiệp.
Ví dụ, Dropbox bổ sung mã hóa và điều được gọi là “xác thực dùng hai nhân tố” buộc người sử dụng phải thực hiện thêm 2 bước để đăng nhập vào tài khoản Dropbox.
Các nhà nghiên cứu đã vượt qua cả hai bước bảo vệ này.
Quan trọng hơn, các nhà nghiên cứu đảo ngược phần được kỹ thuật của Dropbox chạy trên máy tính người sử dụng. Có nghĩa là họ đã xem xét mã lập trình của Dropbox. Họ đã từng không làm được điều này. Dropbox được viết trên Python sử dụng các kỹ thuật ngăn chặn kỹ thuật nghịch đảo.
Có rất nhiều dịch vụ đám mây sử dụng Python và các kỹ thuật tương tự. Điều này có nghĩa là tất cả dịch vụ này có thể rủi ro.
Cuối cùng, các nhà nghiên cứu muốn làm Dropbox an toàn hơn. Họ hy vọng những người khác sẽ giúp họ xây dựng một phương pháp nguồn mở an toàn để sử dụng Dropbox. Nghiên cứu này dành cho Dropbox nếu Dropbox muốn.
Dropbox cho rằng nghiên cứu này không thực sự đặt bất cứ tài khoản của ai vào rủi ro. Một phát ngôn viên cho biết:
“Chúng tôi đánh giá cao các đóng góp của các nhà nghiên cứu này và bất cứ ai hỗ trợ Dropbox an toàn. Tuy nhiên, chúng tôi tin rằng nghiên cứu này không cho thấy điểm yếu ở phía người sử dụng Dropbox. Trong trường hợp như đã đề cập, máy tính của người sử dụng sẽ là máy tính gặp rủi ro toàn bộ, chứ không chỉ Dropbox của người sử dụng”.
QM
Ảnh:

Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
CNTT
Từ điển Oxford chính thức định nghĩa một loạt từ về mạng xã hội
Submitted by nlphuong on Wed, 28/08/2013 - 09:20Tóm tắt:
(ICTPress) - Từ điển Oxford trực tuyến vừa bổ sung một loạt từ và thuật ngữ công nghệ, mạng xã hội đã trở nên phổ biến.
(ICTPress) - Từ điển Oxford trực tuyến vừa bổ sung một loạt từ và thuật ngữ công nghệ, mạng xã hội đã trở nên phổ biến như: selfie, digital detox, Bitcoin, BYOD, emoji, FOMO, geek chic, hackerspace, phablet, srsly, TL;DR và nhiều nữa.
 |
Dưới đây là những định nghĩa, các từ viết tắt của những chữ cái đầu và các cụm từ được bổ sung vào Từ điển Oxford một cách chính thức:
Selfie: "Một hình ảnh tự chụp, thường là dùng smartphone hay webcam và tải lên một trang mạng xã hội".
Digital detox: "Một khoảng thời gian mà ở đó một người kiềm chiế không sử dụng các thiết bị điện tử như smartphone hay máy tính, được xem như là cơ hội giảm stress hay tập trung vào giao tiếp xã hội trong thế giới thật."
Bitcoin: "Đồng tiền số mà các giao dịch có thể được thực hiện mà không cần qua ngân hàng trung ương".
BYOD: "Viết tắt của từ ‘bring your own device’ (mang theo thiết bị cá nhân): thực tiễn cho phép các nhân viên của một tổ chức sử dụng các máy tính, smartphone hay các thiết bị cá nhân khác cho các mục đích công việc”.
Emoji: "Một hình ảnh hay một biểu tưởng kỹ thuật số nhỏ được sử dụng để diễn tả một ý tưởng hay một cảm xúc trong giao tiếp điện tử”.
FOMO: "Viết tắt của cụm từ “Fear of missing out”: Một nỗi lo lắng mà một sự kiện thú vị hay hấp dẫn có thể đang xảy ra đâu đó, đôi khi bị nhen nhóm bởi những đăng tải được nhìn thấy trên một trang mạng xã hội".
Click and collect: "Là một nơi mua sắm mà ở đó một cách hàng có thể mua hoặc đặt hàng từ trang web của một cửa hàng và lấy hàng từ một chi nhánh địa phương”.
Geek chic: "Quần áo , diện mạo, và văn hóa liên qua tới những người thích điện toán và công nghệ, liên quan tới một phong cách hay đúng mốt".
Hackerspace: "Một nơi mà mọi người quan tâm tới điện toán và công nghệ có thể cùng nhau làm việc về các dự án thông qua việc chia sẻ các ý tưởng, thiết bị và kinh nghiệm".
Internet of things (Internet của sự vật): "Một sự phát triển Internet được đề xuất mà theo đó các đồ vật hàng ngày có kết nối mạng, cho phép các đồ vật gửi và nhận dữ liệu".
MOOC: "viết tắt của massive open online course; một khóa học đại học được cấp miễn phí qua Internet cho một số lượng người học lớn".
Phablet: "Một smartphone có một màn hình có kích thước ở giữa một smartphone điển hình và một máy tính bảng".
Srsly: "Viết tắt của từ “seriously" (Nghiêm trọng, không đùa).
TL;DR: "‘Too long didn’t read’ (Quá dài không đọc): Được sử dụng như là một trả lời lập tức cho một đăng tải trực tuyến quá dài, hoặc để giới thiệu một ngắn gọn của một đăng tải dài”.
QM
Ảnh:

Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
CNTT
4 yếu tố cốt lõi giúp nhà mạng cạnh tranh với OTT
Submitted by nlphuong on Tue, 20/08/2013 - 08:00Tóm tắt:
(ICTPress) - Bài viết cũng đề cập đến những yếu tố cốt lõi mà các nhà mạng lớn trên thế giới thường xây dựng và phát triển để cạnh tranh trước thay đổi môi trường kinh doanh, cụ thể cạnh tranh với xu hướng OTT.
(ICTPress) - Như chúng ta biết, xu hướng OTT đã ảnh hưởng đến hầu hết mọi nhà mạng trên thế giới, từ nhỏ đến lớn nhất như China Mobile, AT&T hay Vodafone.
 |
Do mức độ thâm nhập OTT vào cuộc sống tự nhiên và nhanh, nên một số nhà mạng chủ quan, nhận diện hời hợt và chậm chuyển mình ứng phó. Chỉ khi nguy cơ hiện rõ thì các nhà mạng mới bắt đầu tìm giải pháp.
Bài viết đề cập đến những yếu tố cốt lõi mà các nhà mạng lớn trên thế giới thường xây dựng và phát triển để cạnh tranh trước thay đổi môi trường kinh doanh, cụ thể cạnh tranh với xu hướng OTT.
Thực trạng nhà mạng quốc tế
Ảnh hưởng của "bão" OTT
Dự báo từ nhà mạng China Mobile thì đến năm 2018, doanh thu thoại và tin nhắn của họ có thể sẽ giảm xuống mức dưới 50%. Với dự báo này, những nhà mạng có cấu trúc doanh thu chủ yếu dựa vào thoại và nhắn tin sẽ khó khăn sâu trong thời gian tới và các nhà mạng cần nhanh chóng mở rộng lĩnh vực kinh doanh để bù đắp khoản doanh thu bị hao hụt. Hầu hết các nhà mạng lớn đều có các mảng doanh thu bù đắp, bên cạnh thoại và tin nhắn, các nhà mạng đã đầu tư vào lĩnh vực sức khỏe, y tế, giáo dục, quảng cáo, truyền hình, dịch vụ CNTT, tivi, thiết bị di động, M2M… Tuy nhiên, không thể làm tất cả cùng lúc mà phải hiểu rõ địa ngành để chọn cái nào phù hợp nhất đầu tư.
Ngoài ảnh hưởng mạnh về doanh thu, nhà mạng còn bị ảnh hưởng về vị thế kinh doanh. Trước đây, nhà mạng làm chủ thị trường Viễn thông, từ khách hàng, đối tác đến nhà cung ứng nội dung, thiết bị đều ở thế bị động khi liên kết với nhà mạng… thì nay nhà mạng đang dần thay đổi vị thế đúng mức hơn, cùng song hành với các bên hữu quan để tìm phương án phát triển bền vững.
Phản ứng của nhà mạng
Tùy vào đặc điểm của mỗi quốc gia mà nhà mạng có những phản ứng khác nhau. Nhìn chung các nhà mạng thường có khuynh hướng ngăn chặn các nguy cơ trước khi tìm giải pháp thích ứng và vượt qua. Ví dụ các nhà mạng Hàn Quốc, ban đầu cũng tận dụng sự hỗ trợ từ chính phủ để chặn các dịch vụ của KaKao-Talk, nhưng do việc chặn ảnh hưởng đến quyền lợi của người tiêu dùng nên họ buộc phải ngừng chặn và tìm giải pháp thích ứng với OTT. Hiện hầu hết các nhà mạng lớn như AT&T, Vodafone, China Mobile và SK Telecom đều tung các gói cước thích ứng với OTT.
Song song với phương pháp điều chỉnh gói cước, các nhà mạng cũng đưa ra các giải pháp "đáp trả" OTT bằng cách cùng liên minh xây dựng các nền tảng dịch vụ truyền thông hợp nhất đặc sắc. Điển hình là nền tảng RCS được hiện thực bởi hệ ứng dụng Joyn, cho phép người dùng có thể chat, chia sẻ nội dung và trao đổi mạng xã hội thuận tiện hơn các OTT đơn lẻ hiện nay. Nền tảng RCS/Joyn là một điển hình ứng phó tích cực của các nhà mạng, tuy nhiên yếu tố thời gian và sự hợp nhất sâu rộng giữa các nhà mạng ở quy mô toàn cầu sẽ quyết định tính hiệu quả của RCS.
Thường các nhà mạng lớn rất chú trọng công tác R&D. Nhờ đầu tư bài bản vào R&D, nhà mạng rất linh hoạt và chủ động đưa yếu tố CNTT tích hợp hài hòa vào Viễn thông một cách nhanh chóng khi môi trường kinh doanh biến đổi. Nhờ vậy, họ có nhiều thuận lợi khi đối mặt với OTT. Họ nhanh chóng đưa ra nhiều nền tảng mới, mô hình kinh doanh mới và các dịch vụ độc đáo phù hợp bản địa kịp thời.
Giải pháp nào cho nhà mạng trong nước
Sự khác biệt và tương đồng giữa nhà mạng trong và ngoài nước
Cơ bản thì các nhà mạng trong nước cũng bị ảnh hưởng giống nhà mạng quốc tế, đều bị tụt giảm doanh thu thoại và tin nhắn. Đây là xu hướng toàn cầu!. Tuy nhiên, do đặc thù ngành ICT Việt Nam, nên mức độ ảnh hưởng của các nhà mạng trong nước có vẻ vẫn chưa đáng kể dù lượng thuê bao 3G đạt gần 20 triệu. Điều này cũng hơi ngạc nhiên!.
Vừa rồi, Apple đã tung nền tảng iOS 7 tích hợp tính năng thoại miễn phí. Đây được xem là dấu hiệu cho thấy các tính năng cơ bản như gọi và nhắn tin sẽ được tích hợp sẵn vào các nền tảng (Android, iOS, Window Phone, Tizen) trong tương lai, khi đó người dùng sẽ không cần phải cài các ứng dụng riêng lẻ như Viber để gọi miễn phí. Xu hướng này ắt hẳn khiến doanh thu của nhà mạng trong nước tụt giảm nhanh hơn trong thời gian tới.
Có người đã hỏi tại sao nhà mạng Việt Nam không áp dụng cách tính cước giống nhà mạng nước ngoài (miễn phí thoại và tin nhắn, tính cước theo lưu lượng data)? Rất khó cho các nhà mạng trong nước nếu áp dụng cách tính cước theo data vì cấu trúc doanh thu của nhà mạng nước ta chủ yếu dựa vào thoại và tin nhắn. Ngoài ra, thói quen tiêu dùng data của người Việt chưa cao mà đa phần chỉ tập trung vào thoại, nhắn tin và duyệt Web, chất lượng data thấp nên khó kích thích nhu cầu sử dụng data và tốc độc 3G còn chập chờn… vì vậy nếu nhà mạng áp dụng cách tính cước theo data thì e doanh thu tụt giảm rất nhanh, doanh thu từ data chưa thể bù đắp kịp.
Nhà mạng cần gì để cạnh tranh với OTT?
Xu hướng di động bùng nổ, cùng sự phát triển nhanh của các công nghệ big data, cloud và mobility khiến môi trường kinh doanh hiện nay rất cạnh tranh và đa dạng. Nhà mạng cần bảo đảm chuyển mình đủ nhanh để kịp thích ứng với xu hướng mới. Đối thủ của nhà mạng giờ không chỉ có các nhà mạng cùng ngành, mà còn có nhà cung cấp dịch vụ OTT (Google, Facebook, Viber), nhà sản xuất thiết bị (Apple, Samsung) và cả các lập trình viên …
Quan sát, có thể nhận thấy có 4 yếu tố trọng yếu nền tảng mà các nhà mạng lớn trên thế giới thường có:
Về hạ tầng mạng lưới: năng lực mạng lưới là yếu tố cạnh tranh duy nhất mà chỉ nhà mạng mới có. Tuy nhiên, mạng lưới phải đủ rộng lớn và nhanh để đáp ứng nhu cầu data ngày càng tăng cao. Ngoài hạ tầng mạng Viễn thông, tùy vào chiến lược kinh doanh của mỗi nhà mạng mà họ cần thêm các Data Center, Call Center và Logistic tương ứng. Hạ tầng ICT là yếu tố nền tảng cốt lõi để có thể khai thác tốt xu hướng công nghệ Big Data, Cloud và Mobility.
Nổi bật cho năng lực này là nhà mạng AT&T, họ đã và đang triển khai mạng 4G, có khoảng 38 IDC khắp toàn cầu, và doanh thu năm 2012 khoảng 126 tỷ USD. Một số OTT cũng bắt đầu nghiên cứu giải quyết vấn đề hạ tầng mạng lưới cho mình, điển hình như dự án Google Loon, cho phép người dân toàn cầu kết nối WiFi miễn phí.
Về năng lực R&D: nghiên cứu và làm chủ công nghệ là một trong những yếu tố then chốt giúp mở rộng và tăng trưởng doanh thu bền vững. Không đầu tư bài bản R&D, đồng nghĩa với hạn chế trong việc cung ứng dịch vụ sản phẩm mới, độc đáo đến người tiêu dùng kịp thời.
Minh chứng điển hình về đầu tư R&D là nhà mạng China Mobile. Ngay từ năm 2010, China Mobile đã làm chủ và tự triển khai dự án “Big Cloud” ở cấp quốc gia với năng lực Cloud đáp ứng lên đến 5.000 chip và 3.000 TB.
Về năng lực quản trị: các nhà mạng lớn nhất hiện nay đều có hệ thống quản trị hiện đại. Với hệ thống CNTT hiện đại, họ nhanh chóng nhận biết được xu hướng kinh doanh thay đổi, rủi ro trong ngoài tổ chức để kịp thời điều chỉnh cải tiến kinh doanh phù hợp. Việc ứng dụng CNTT tốt, còn giúp tăng cường khả năng quản trị minh bạch, tự động hóa bán buôn và kiểm soát tốt mọi hoạt động chi phí, đầu tư mua sắm.
China Mobile, AT&T và Vodafone đều là những nhà mạng đại chúng hàng đầu thế giới, họ luôn hướng đến sự minh bạch trong quản trị.
Về trách nhiệm xã hội cộng đồng: muốn phát triển lớn mạnh và bền vững, phải biết lấy cộng động và xã hội là nguồn cội cho sự phát triển. Nhà mạng chỉ thật sự trường tồn nếu biết đặt quyền lợi khách hàng lên trên quyền lợi của chính mình, biết dựa vào chính cộng đồng xã hội để làm tiền đề cho sự phát triển.
Ví dụ, nhà mạng AT&T tạo điều kiện hỗ trợ việc làm cho những người lính hoàn thành nghĩa vụ. Hay nhà mạng China Mobile ưu tiên đô thị hóa nông thôn, cung cấp các dịch vụ thiết yếu cho người khuyết tật và vùng xâu vùng xa.
Nếu xây dựng và duy trì tốt 4 yếu tố nền tảng trên, các nhà mạng sẽ tự nhận biết được nên cần làm gì để kiến tạo những giá trị cạnh tranh mới khi môi trường kinh doanh thay đổi.
Phạm Văn Việt - VietPace
Ảnh:

Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
CNTT
Viễn thông
Tại sao máy tính chạy chậm dần theo thời gian
Submitted by nlphuong on Thu, 15/08/2013 - 07:10Tóm tắt:
(ICTPress) - Một trong những điều bực mình nhất về máy tính là khi máy tính của bạn cứ chậm dần theo thời gian.
(ICTPress) - Một trong những điều bực mình nhất về máy tính là khi máy tính của bạn cứ chậm dần theo thời gian.
 |
Điều này có thể bắt đầu xảy ra vào những năm sau khi bạn mua một chiếc PC, nhưng đôi khi lại xảy ra chỉ vài tháng sau khi mua.
Vì tất cả chúng ta đều sử dụng các máy tính của mình cho các nhiệm vụ và hoạt động khác nhau, không có một lý do riêng nào định nghĩa chính xác tại sao điều này xảy ra.
Vấn đề là khi bạn mua một máy tính mới và thúc máy tính hoạt động quá nhanh. Đó là bởi vì máy chưa có gì lưu bên trong.
Dù bạn có sở hữu một chiếc PC hay Mac, theo thời gian bạn tải tệp về, cài đặt phần mềm và lướt Internet, máy tính của bạn đầy lên với các tệp, “ngốn” đi các nguồn lực hệ thống.
Bên cạnh đó, cũng có nhiều vấn đề khác đóng góp vào việc làm máy tính chạy chậm hơn. Một số nguyên nhân đã được tìm hiểu.
Chuyên gia công nghệ Rachel làm việc cho cửa hàng sửa chữa của Apple ở New York đã trao đổi là lỗi phần mềm và phần cứng là hai lý do tại sao máy tính của bạn chạy chậm dần theo thời gian.
Lỗi có thể do rất nhiều nguyên nhân nhưng phần lớn là các lỗi ở hệ điều hành, dữ liệu RAM bị lỗi, tĩnh điện (từ thảm hay các vật liệu sợi khác), lỗi công suất khởi động, phần cứng hỏng và đối với những người sử dụng Windows, hệ điều hành thông thường hỏng theo thời gian.
Hai thủ phạm lớn khác là không có đủ RAM (bộ nhớ để chạy các chương trình và đơn giản là không còn chỗ trong ổ cứng.
Không có đủ RAM dẫn tới ổ cứng của bạn phải cố bù đắp cho việc thiếu bộ nhớ. Máy tính sẽ liên tục tìm kiếm thêm RAM để khai thác các nguồn lực cho các tác vụ khác.
Một vấn đề khác mà người sử dụng phải hứng chịu là cài đặt phần mềm không cần thiết. Điều này dẫn tới lấp đầy ổ cứng, hết không gian với cái giá tốc độ.
Có những chương trình hữu ích có thể giúp bạn dễ dàng xác định cái gì đang chiếm dụng ổ cứng của bạn:
-
Đối với những người sử dụng máy Mac hãy thử: OmniDiskSweeper, một chương trình miễn phí có thể xác định chính xác tệp nào chiếm dụng không gian máy tính của bạn nhất.
-
Đối với những người sử dụng PC hãy thử WinDirStat, một công cụ xem thống kê sử dụng ổ và dọn dẹp.
Nhưng điều gì xảy ra dù bạn không có nhiều ứng dụng hay chương trình trên máy tính mà máy tính của bạn vẫn chạy chậm dần?
Nếu bạn cập nhật phần mềm thường xuyên, điều này sẽ đóng góp vào việc máy của bạn sẽ chạy chậm dần bởi vì chính các cập nhật luôn “ngốn” không gian và cần nhiều nguồn lực hệ thống hơn. Whitson Gordon của Lifehacker đã chỉ ra rằng “về lý thuyết, nếu bạn đã cài đặt và không bao giờ cập nhật bất cứ phần mềm nào, mọi thứ sẽ chạy nhanh hơn gấp 4 lần trong 1 năm. Nhưng điều này cũng không hoàn toàn là một cách khả thi hay an toàn để sử dụng máy tính của bạn”.
Nếu bạn có một ổ cứng quay vòng (spinning hard drive), một khi chúng cũ hơn thì đơn giản là sẽ chậm hơn khi hết vòng đời.
Điều quan trọng bạn nên biết là tất cả ổ cứng quay vòng cuối cùng sẽ hỏng, có thể là ngày mai nhưng cũng có thể là 10 năm sau thời điểm này. Đó chỉ là bản chất thiết kế của ổ cứng.
Một giải pháp đơn giản để ngăn việc máy chạy chậm do ổ cứng là cài đặt một ổ cứng thể rắn (SSD) trong máy hiện tại của bạn hoặc mua một máy tính mới có ổ cứng này. Các ổ cứng thể rắn tận dụng ưu điểm bộ nhớ flash, được tìm thấy chủ yếu trong các máy tính bảng và smartphone. Nếu không quá chi tiết, một bộ nhớ flash của SSD không có một cánh tay như ổ cứng ở trên để ghi dữ liệu, thay vào đó nó phụ thuộc vào một bộ xử lý làm cho tin cậy hơn nhiều. Bạn có thể tìm hiểu nhiều hơn về sự khác nhau giữa một SSD và HDD ở đây.
Chúng ta cũng không thể lờ đi một thực tế đối với những người sử dụng PC là phần mềm độc hại và virus cũng đóng góp vào việc máy tính bị chậm dần.
Người sử dụng PC đã chưa hiểu đúng là cần phải tải phần mềm chống virus để máy tính chạy nhanh. Đây đơn giản là một suy nghĩ.
Gordon cho biết trước khi lỗi thời và mua phần mềm chống virus nhiều tiền bạn nên:
Bắt đầu bằng việc tìm hiểu nhiều hơn về các virus và những gì các virus này thực hiện… Điều đầu tiên cần thực hiện là trình duyệt an toàn. Nếu bạn đang tải các tệp “mát”, bấm và các pop-up Internet, hay mở các thư điện tử không rõ ràng, bạn sẽ làm gia tăng nguy cơ. Nhưng nếu bạn có cảnh giác, thì bạn cũng sẽ không thể thoát khỏi bị nhiễm.
Ngoài kiểm tra các tệp tiêu tốn không gian ổ cứng và trình duyệt web an toàn bạn cũng cần:
-
Thường xuyên dọn sạch cache (Bộ nhớ đệm), lịch sử trình duyệt Internet và các tệp Internet tạm thời.
-
Làm sạch thùng rác.
-
Kiểm tra các chương trình đang chạy và cũng xem các dịch vụ nền tảng nào bạn đang dùng sau một thời gian nhất định.
Nếu phải đối mặt với thực tế theo thời gian là máy tính của bạn sẽ chậm dần, thì nên hiểu đây là tiến trình tự nhiên. Internet và các khả năng phần mềm phát triển từng phút một. Những sáng tạo mới này cần nhiều nguồn lực và không gian để bắt kịp sự phát triển. Đôi khi nó không hẳn là lỗi của bạn mà chiếc máy tính từng tuyệt vời của bạn đang dần chậm lại đơn giản là vì dấu hiệu của thời gian.
QM
Ảnh:


Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
CNTT
IBM phát minh hệ thống máy tính tư duy như con người
Submitted by nlphuong on Fri, 09/08/2013 - 10:00Tóm tắt:
(ICTPress) - Tiềm năng của công nghệ này rất lớn.
(ICTPress) - Các nhà khoa học của IBM đang xây dựng một hệ sinh thái phần mềm mới có thể hỗ trợ các hệ thống điện toán nhận thức (cognitive computing) có thể tương tác nhiều hơn với con người.
 |
Các hệ thống điện toán nhận thức có thể được “huấn luyện” nhờ các thuật toán trí tuệ nhân tạo và máy học. Tiềm năng của công nghệ này rất lớn. Bộ phận nghiên cứu của IBM cho biết loại công nghệ này cho phép sáng tạo “các ứng dụng bắt chước các khả năng của não người về nhận biết và hành động”. Điều này có nghĩa là các máy tính có thể xử lý dữ liệu và “tư duy” giống với con người.
IBM cho biết các hệ thống tính toán được lập trình mà chúng ta sử dụng ngày nay đã được thiết kế hàng thập kỷ trước và là những máy tính hiệu quả. Nhưng trong thế giới chúng ta đang sống hiện nay với dữ liệu lớn thời gian thực đang được sản xuất không kể xiết trên toàn cầu, công nghệ càng cũ này dần không phù hợp.
Đó là lý do tại sao mô phỏng các hệ thống tính toán như não người có thể hoạt động tốt hơn. IBM Watson (ảnh trên) là một máy tính nhận thức được nhiều người biết đến và đã được dùng trong chương trình giải trí truyền hình khá ồn ào là Jeopardy! năm 2011, đánh bại hai nhà vô địch.
“Các kiến trúc và chương trình đã kết hợp chặt chẽ với nhau và một kiến trúc mới cần một mô hình lập trình mới”, Dharmendra S. Modha, giám đốc cấp cao và điều tra viên chính của Bộ phận nghiên cứu IBM cho biết trong một thông cáo báo chí.
Đó là lý do tại sao IBM đang phát triển một “hệ sinh thái nhận thức mới” có cả một bộ mô phỏng phần mềm có “một mạng lưới các nhân nơ-ron khớp”, một mô hình nơ-ron có thể xử lý tính toán như não người, một mô hình lập trình dựa trên các khối có sẵn có thể sáng tạo, sử dụng lại được gọi là các "corelet" và một thư viện chương trình để lưu trữ các corelet. Kiến trúc này sẽ hỗ trợ các hệ thống kế tiếp có thể cư xử như con người.
 |
IBM đang trình diễn tất cả những phát triển của mình tại Hội nghị quốc tế về mạng nơ-ron tổ chức ở Dallas trong tuần này.
Nhưng tất cả điều này để hữu ích cho việc gì? IBM cho biết về dài hạn, sẽ xây dựng “một hệ thống chip với 10 tỷ nơ-ron và hàng trăm nghìn tỷ khớp thần kinh (synapse)” tiêu tốn rất ít nguồn và chiếm ít lưu lượng. Mục tiêu đặc biệt này có nghĩa là con người có thể phát triển các kính mắt đặc biệt để hỗ trợ khả năng thị giác, mà có nhiều video và bộ cảm biến kiểm chứng để xử lý dữ liệu thị giác.
Giả dụ mắt người có thể xem một terabyte dữ liệu mỗi ngày, theo IBM, những bộ cảm biến chắc chắn này có thể nâng khả năng nhìn ngắm thế giới dễ dàng hơn nữa.
QM
Ảnh:


Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
CNTT