
CNTT
Học tập từ xa để tránh dịch Corona với giải pháp VNPT E-Learning
Submitted by nlphuong on Wed, 05/02/2020 - 16:12Tóm tắt:
VNPT đã tiếp xúc và triển khai ngay VNPT E-Learning cho trường Archimedes. Giải pháp sẽ tiếp tục được triển khai rộng cho tất cả các cấp trường trong thời gian tới.
Để kịp thời hỗ trợ cho học sinh các trường trong thời gian nghỉ học do dịch virus Corona (nCoV), VNPT cung cấp giải pháp giáo dục điện tử VNPT E-Learning nhằm giúp công tác giảng dạy và học tập từ xa cho các cấp từ tiểu học đến đại học.
Ngay trong ngày 4/2, VNPT đã tiếp xúc và triển khai ngay VNPT E-Learning cho trường Archimedes. Giải pháp sẽ tiếp tục được triển khai rộng cho tất cả các cấp trường trong thời gian tới.
Học từ xa - phòng chống dịch Corona
Theo đó, trong thời gian nghỉ học tránh dịch bệnh, thầy trò có thể dạy và học từ xa, trao đổi sách vở bài giảng, giao bài tập và chấm điểm… trên hệ thống VNPT E-Learning.
 |
| Chuyên gia VNPT triển khai nền tảng học và thi trực tuyến VNPT E-Learning cho trường Archimedes |
Đây là giải pháp giáo dục điện tử với đầy đủ các mục chính: Tin tức - sự kiện, Hệ thống, Phân quyền, Người dùng, Khóa học, Kho học liệu, Kho tài liệu, Ngân hàng câu hỏi, Báo cáo...
Vai trò chính của Hệ thống giải pháp là giúp Quản trị công tác tổ chức, quản lý đào tạo và giáo viên, đồng thời là kênh để học sinh học, thi, xem kết quả.
Với cách xây dựng khoa học, đầy đủ nội dung của Bộ Giáo dục Đào tạo cho các cấp từ tiểu học đến đại học, VNPT E-Learning là lớp học số sinh động nhất, mang lại nhiều lợi ích cho cả học sinh và giáo viên, giúp nhà trường tiết kiệm nhiều chi phí như tài liệu, giáo án, sổ ghi chép, bằng cấp…
Cụ thể, trong một số trường hợp bất khả kháng nhất định như thiên tai, dịch bệnh như dịch Corona hiện nay hoặc vì yếu tố cá nhân không thể đến lớp, học sinh vẫn học dễ dàng mọi lúc mọi nơi.
Tận dụng toàn bộ lợi thế của VNPT E-Learning như học và làm bài trực tuyến, theo dõi kết quả học tập, đặc biệt là khả năng tương tác, trao đổi như ngồi trong lớp học, học sinh có thể live stream, chat với giáo viên theo thời gian thực.
Trên nền tảng số VNPT E-Learning, giáo viên số hóa tài liệu, học liệu bản mềm thay bài giảng truyền thống, thiết lập giáo án điện tử và lưu hệ thống. Chuỗi giá trị gia tăng của VNPT E-Learning cũng là công cụ đắc lực để giáo viên theo dõi quá trình học, điểm danh và kiểm tra trực tuyến học sinh.
“Lớp học số” sinh động thời 4.0
“Lớp học số” VNPT E-Learning mở ra kỷ nguyên giáo dục - học tập mới. Học sinh có thể chủ động theo dõi các khóa học đang được thực hiện hoặc đã hoàn tất xong với nhiều loại học liệu khác nhau.
Đáng chú ý, lần đầu tiên, VNPT E-Learning xây dựng chương trình học tương tác qua Whiteboard và bài giảng SCORM là phương pháp học trực quan sinh động.
Cùng với 3 thành phần học qua livestream, trao đổi bài học trực tuyến, kiểm tra trực tuyến, VNPT E-Learning đã bao hàm toàn bộ chương trình tiếp thu kiến thức từ phía học sinh một cách chủ động và đầy đủ nhất.
 |
| Giải pháp giúp học sinh lớp 10 học tập từ xa |
Về phía nhà trường, VNPT E-Learning thiết lập nên hệ thống quản lý chất lượng giáo dục chuyên nghiệp, hiệu quả nhất. Từ khâu điểm danh, xây dựng danh sách khóa học đến xem chi tiết các khóa đào tạo, kết quả học tập và báo cáo được thể hiện rõ ràng, đầy đủ trên hệ thống.
Là sản phẩm công nghệ của nhà cung cấp dịch vụ số hàng đầu khu vực, VNPT E-Learning hiện đang được triển khai trên quy mô lớn với hơn 40.000 học sinh cả nước tham gia và thực sự là giáp pháp số không thể thiếu trong nhiều tổ chức giáo dục. Thậm chí là cả với hệ thống giáo dục quốc tế tại Việt Nam.
Giải pháp công nghệ này đã đạt giải thưởng Nhân tài Đất Việt 2019 này cũng khẳng định sức mạnh giáo dục số ở khả năng giúp cho việc học tập và đào tạo hiệu quả vì có thể học mọi lúc mọi nơi, giảm thiểu sổ sách, tài liệu giấy tờ cho bài tập về nhà.
Phương pháp dạy truyền thống sẽ được thay thế bằng hệ thống chấm điểm bài tập về nhà; các học liệu dùng ngay trên hệ thống để giảng dạy, chẳng hạn như các học liệu slideshow, tranh ảnh, video trực quan, tạo cảm hứng cho người học.
Sức hút của VNPT E-Learning chính là hệ thống có đội ngũ hỗ trợ và phát triển trên toàn quốc tùy theo yêu cầu triển khai của mỗi tổ chức. Hiện VNPT E-Learning đang triển khai mô hình mult-tenancy nên đáp ứng nhu cầu cho các tổ chức giáo dục và có thể ứng dụng ngay.
QA
Ảnh:


Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
Tri thức chuyên ngành
CNTT
Xuân 2020 nói chuyện về xu hướng công nghệ thập kỷ mới
Submitted by nlphuong on Sat, 25/01/2020 - 07:30Tóm tắt:
Bước vào kỷ nguyên 4.0, chúng ta trở nên thân quen với những xu hướng gắn liền với dữ liệu.
Bước vào kỷ nguyên 4.0, chúng ta trở nên thân quen với những xu hướng gắn liền với dữ liệu. Bởi vậy, các xu hướng của toàn bộ các ngành công nghiệp đều xoay quanh trục của việc nắm bắt dữ liệu, làm chủ để tận dụng và khai thác thành công toàn bộ những khối kiến trúc dữ liệu phong phú khác nhau này.
Trong tương lai gần, theo phân tích của các hãng nghiên cứu thị trường như IDC và Gartner, công nghệ hiện đại sẽ đi theo những định hướng chủ đạo là: Trí tuệ nhân tạo (AI), Internet vạn vật (IoT) và Blockchain (giải pháp kết nối khối hay còn gọi là Mesh).
Trí tuệ nhân tạo hay còn gọi là xu hướng Intelligent:
Đây là nhánh chuyên về phân tích dữ liệu. Công nghệ phát triển chuyên sâu của AI là nghiên cứu toàn bộ các dữ liệu đầu vào, tổng hợp phân tích để phát triển các bộ cơ sở dữ liệu đồ sộ làm nền tảng cho Trí tuệ nhân tạo (AI Foundation) và học máy hay máy học (Machine Learning); AI còn xây dựng các hệ thống giải pháp, ứng dụng thông minh và các hệ thống thiết bị thông minh.
IoT - vạn vật kết nối Internet hay Internet vạn vật còn được gọi là xu hướng Digital:
 |
Đây là nhánh hiện đang được phát triển mạnh mẽ và có nhiều ứng dụng phục vụ sinh hoạt, giải trí và vận hành sản xuất nhất. Xu hướng IoT sẽ được tập trung theo các đồ hình sau trong thập niên 2020:
Hệ thống song sinh (Digital Twins)
Việc đưa ra một mô hình song sinh bằng hệ thống số hóa giúp mô phỏng nhanh chóng hơn và đỡ tốn kém hơn cả về chi phí, thời gian, không gian cho quá trình thử nghiệm trước khi đi vào vận hành các hệ thống ở nhiều quy mô lớn nhỏ, từ đơn giản tới phức tạp.
Ví dụ thử nghiệm khả năng bay của mô hình máy bay mới trong các điều kiện phức tạp về sinh quyển trên không, khả năng chịu lực của hệ thống thang máy trong các tòa nhà đã vận hành hay đơn giản hơn như thử nghiệm các hệ thống đèn chiếu sáng cho một ngôi nhà trên hệ thống tải điện trước khi lắp đặt đèn cho một ngôi nhà mới.
Cloud to the Edge:
Việc kết nối IoT đã và đang tiếp tục nóng. Đưa ra được các dịch vụ và giải pháp giải quyết kết nối internet với vạn vật vẫn đang là dòng dịch chuyển lớn nhất mang lại lợi nhuận khổng lồ cho ngành công nghiệp trong tương lai.
Conversational Platform
Việc đưa được các nền tảng đối thoại vào các hệ thống lớn để gia tăng khả năng hợp tác làm việc của nhân sự, tăng cường việc hỗ trợ đối tác và tiếp cận khách hàng mọi nơi mọi lúc đã trở thành nhu cầu cấp thiết.
Trải nghiệm nhập vai (Immersive Experience)
Xây dựng những hệ thống nhập vai giúp người sử dụng có thể tiếp cận được các hệ thống ảo hóa là một trong những định hướng tiêu điểm.
Các hệ thống này đã góp phần cống hiến lớn lao cho ngành công nghiệp giải trí, nguyên tử, nghiên cứu vũ trụ và đang dần từng bước hỗ trợ các dịch vụ đào tạo giảng dạy, sinh hoạt và giải trí phổ cập.
 |
Chuỗi khối (Blockchain)
Trong ba nhánh, Blockchain - hay còn gọi là xu hướng Mesh - là hệ thống mang nặng tính quy trình và là xu hướng non trẻ hơn cả.
Việc tiếp cận và phát triển quy trình trong thế giới số hóa để đảm bảo an toàn, bảo mật, tính riêng tư hiện đang được phát triển mạnh mẽ và đặt nhiều mối quan tâm nhất.
Blockchain là hệ thống cơ sở dữ liệu phân cấp lưu trữ thông tin và các khối thông tin tại hệ thống này được liên kết với nhau bằng mã hóa và mở rộng theo thời gian. Cụ thể hơn, mỗi khối thông tin đều chứa thông tin về thời gian khởi tạo kèm liên kết tới khối dữ liệu trước đó bao gồm mã thời gian và dữ liệu giao dịch.
Nhờ thiết kế chặt chẽ như vậy, nên hệ thống blockchain đảm bảo được khả năng thay đổi dữ liệu: Một khi dữ liệu đã được mạng lưới chấp nhận thì sẽ không có cách nào thay đổi được nó. Tương tự như vậy Event Driven hay Contiuous Adaptive Risk and Trust cũng là những xu hướng để đảm bảo hệ thống quy trình có kiến trúc đặc thù phục vụ các nhu cầu vận hành thực tế khác nhau.
Để kịp bước chân đồng hành cùng kỷ nguyên 4.0, nếu là các doanh nghiệp công nghệ, đây có thể là những gợi ý tham khảo. Lựa chọn AI, Digital hay Blockchain đều là những xu hướng “hot” nhất trong quá trình dịch chuyển của ngành công nghệ có giá trị ngàn tỉ này.
Nam Phương
Ảnh:


Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
CNTT
Sách Trắng CNTT-TT 2019 lần đầu tiên thông tin toàn diện về phát triển ngành TTTT
Submitted by nlphuong on Tue, 31/12/2019 - 15:45Tóm tắt:
Lần đầu tiên, Sách Trắng 2019 đã cung cấp thông tin về tất cả các lĩnh vực do Bộ Thông tin và Truyền thông quản lý là: Bưu chính; Viễn thông; Ứng dụng công nghệ thông tin (CNTT); An toàn thông tin mạng; Công nghiệp CNTT - điện tử, Viễn thông; Báo chí, truyền thông.
Lần đầu tiên, Sách Trắng 2019 đã cung cấp thông tin về tất cả các lĩnh vực do Bộ Thông tin và Truyền thông (TTTT) quản lý là: Bưu chính; Viễn thông; Ứng dụng công nghệ thông tin (CNTT); An toàn thông tin mạng; Công nghiệp CNTT - điện tử, Viễn thông; Báo chí, truyền thông.
Nhằm đáp ứng yêu cầu mới về thông tin, phục vụ việc xây dựng các chiến lược, chương trình, đề án liên quan đến cuộc cách mạng công nghiệp lần thứ tư, công cuộc chuyển đổi số quốc gia, phát triển ngành công nghiệp CNTT - điện tử, viễn thông, chính phủ điện tử, cũng như yêu cầu của các nhà quản lý, doanh nghiệp và người dân, Bộ TTTT phát hành Sách Trắng CNTT và Truyền thông Việt Nam 2019 (Sách Trắng 2019).
 |
| Bìa Sách Trắng CNTT-TT 2019 |
Năm 2018 là năm bản lề, có ý nghĩa đặc biệt quan trọng trong việc thực hiện mục tiêu, nhiệm vụ phát triển kinh tế - xã hội của đất nước giai đoạn 2016 - 2020. Tăng trưởng kinh tế của Việt Nam năm 2018 đạt 7,08% so với năm 2017 - mức tăng cao nhất 11 năm qua.
Góp phần vào thành quả chung đó, ngành TTTT ngày càng phát triển, tiếp tục duy trì được tốc độ tăng trưởng cao trên 2 con số, khẳng định vị trí, vai trò quan trọng trên các mặt trận chính trị, quốc phòng, an ninh, kinh tế, xã hội, tạo nên sự phát triển đột phá, sự đồng thuận, niềm tin xã hội và khát vọng Việt Nam hùng cường, cùng đất nước tiếp tục hội nhập sâu rộng với thế giới.
Các số liệu trong Sách Trắng được tổng hợp từ báo cáo của các bộ, ngành, địa phương; các cơ sở đào tạo, hiệp hội, doanh nghiệp công nghệ thông tin và các đơn vị trong Bộ TTTT.
Số liệu thống kê trong Sách Trắng phản ánh hiện trạng phát triển TTTT cập nhật đến 31/12/2018. Riêng thông tin số liệu về các văn bản quy phạm pháp luật được cập nhật đến ngày 30/11/2019.
Hoàng Linh/ictvietnam.vn
Ảnh:


Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
CNTT
Cảnh báo những mã độc mới hướng tới ngân hàng, tiền điện tử
Submitted by nlphuong on Tue, 29/10/2019 - 08:10Tóm tắt:
Những mã độc nhắm vào ngân hàng, tiền điện tử, sử dụng cửa hậu mới và săn lùng thông tin tại Đông Nam Á là những tiết lộ của báo cáo Quý III năm 2019 từ Kaspersky.
Những mã độc nhắm vào ngân hàng, tiền điện tử, sử dụng cửa hậu mới và săn lùng thông tin tại Đông Nam Á là những tiết lộ của báo cáo Quý III năm 2019 từ Kaspersky.
Mã độc KONNI nhắm mục tiêu tiền điện tử
Theo báo cáo xu hướng APT của Kaspersky Quý III năm 2019, trong số những hoạt động mới được các nhà nghiên cứu của Kaspersky theo dõi, có sự hiện diện của phần mềm độc hại Android ngụy trang dưới dạng trình nhắn tin di động hoặc ứng dụng tiền điện tử.
Sau khi hợp tác chặt chẽ với Đội ứng cứu sự cố (CERT) Hàn Quốc để vô hiệu hóa máy chủ của tin tặc (hacker), Kaspersky đã có thể điều tra mã độc mới cũng như phát hiện mối quan hệ của nó với KONNI.
KONNI là một chủng mã độc Windows đã được sử dụng trước đây để nhắm mục tiêu vào một tổ chức nhân quyền và cá nhân có mối quan tâm đến các vấn đề trên bán đảo Triều Tiên.
Mã độc này cũng được biết đến với việc nhắm mục tiêu vào tiền điện tử bằng cách triển khai đầy đủ các tính năng để kiểm soát thiết bị Android bị nhiễm độc cũng như đánh cắp tiền điện tử cá nhân khi người dùng sử dụng các tính năng này.
BlueNoroff tàng hình và các ngân hàng tại Đông Nam Á
Cũng theo báo cáo, Kaspersky cũng đã theo dõi BlueNoroff, tập đoàn tài chính của nhóm APT khét tiếng Lazarus, gây lây nhiễm cho một ngân hàng ở Myanmar trong Quý III năm 2019.
Với cảnh báo kịp thời, công ty an ninh mạng toàn cầu đã gửi tới ngân hàng và các nhà nghiên cứu liên quan những thông tin giá trị về phương thức những kẻ tấn công truy cập máy chủ sử dụng, chẳng hạn như các kỹ sư thuộc hệ thống ngân hàng hiện đang tương tác với Hiệp hội viễn thông liên ngân hàng và tài chính quốc tế (SWIFT - Society for Worldwide Interbank and Financial Telecommunication).
Kaspersky cũng phát hiện ra các chiến thuật mà BlueNoroff đã thực hiện để tránh bị phát hiện như sử dụng và liên tục thay đổi tập lệnh Powershell.
BlueNoroff cũng sử dụng phần mềm độc hại rất tinh vi có thể hoạt động như cửa hậu (backdoor) thụ động hoặc chủ động, hoặc thậm chí là một công cụ tạo đường hầm (tunnel), tùy thuộc vào tham số dòng lệnh.
Nhóm Andariel APT sử dụng “cửa hậu” mới
Một nhóm phụ khác của Lazarus, nhóm Andariel APT, đã tiến hành những nỗ lực mới để xây dựng cơ sở hạ tầng C2 nhắm vào máy chủ Weblogic thông qua hoạt động khai thác CVE-2017-10271.
Chiến thuật này đã được chứng minh tính hiệu quả sau khi những kẻ tấn công đã thành công trong việc cấy mã độc vào chữ ký hợp pháp thuộc sự quản lý của một nhà cung cấp phần mềm bảo mật Hàn Quốc. Chữ ký chứa mã độc đã bị thu hồi nhờ phản ứng nhanh của CERT Hàn Quốc.
Thường tập trung vào hoạt động gián điệp địa chính trị và tình báo tài chính ở Hàn Quốc, Andariel cũng đang sử dụng một loại cửa hậu hoàn toàn mới được gọi là ApolloZeus. Cửa hậu phức tạp và kín đáo này sử dụng shellcode (một đoạn mã nhỏ được sử dụng làm trọng tải trong việc khai thác lỗ hổng phần mềm) tương đối lớn để khiến việc phân tích trở nên khó khăn hơn.
Dựa vào điều tra của Kaspersky, tấn công của Andariel nằm trong giai đoạn chuẩn bị cho một chiến dịch mới sẽ diễn ra.
Ông Costin Raiu, Giám đốc Nhóm nghiên cứu và phân tích toàn cầu của Kaspersky cho biết: "Các cuộc tấn công nhắm mục tiêu chống lại tổ chức tài chính sử dụng nhiều kỹ thuật tinh vi - trước đây chỉ thấy trong các cuộc tấn công APT - với cơ sở hạ tầng được sử dụng để “rửa” sản phẩm bị đánh cắp. Trong Quý III này, chúng ta đã thấy các tác nhân đe dọa tiên tiến như Andariel và BlueNoroff của Lazarus nỗ lực thực hiện tấn công vào - không chỉ ngân hàng mà là các công ty đầu tư và tiền ảo. Chúng tôi khuyên tất cả doanh nghiệp khu vực châu Á – Thái Bình Dương nên cảnh giác và đề phòng chống lại các cuộc tấn công tương tự như vậy”.
Chiến dịch sử dụng mã độc săn lùng thông tin tại Đông Nam Á
Bên cạnh các nhóm APT nói tiếng Hàn đang hoạt động thì trong Quý III năm 2019, Kaspersky cũng đã nhận thấy một chiến dịch sử dụng mã độc được FireEye gọi là DADJOKE - chuyên săn lùng thông tin tại khu vực Đông Nam Á.
Các nhà nghiên cứu đã theo dõi việc sử dụng phần mềm độc hại này trong một số ít chiến dịch vào đầu năm để chống lại các tổ chức chính phủ, quân đội và ngoại giao ở khu vực Đông Nam Á. Hoạt động mới nhất được phát hiện vào ngày 29/8/2018 liên quan đến một vài cá nhân làm việc cho tổ chức quân sự.
Ông Seongsu Park, nhà nghiên cứu bảo mật cấp cao tại Kaspersky cho biết: “Chúng tôi từng nhấn mạnh trong Báo cáo APT Quý II rằng các chiến dịch APT nói tiếng Hàn đang dành nhiều sự chú ý vào nhiều tổ chức khác nhau ở khu vực Đông Nam Á và Hàn Quốc. Đúng như dự đoán, chúng tôi đã theo dõi thấy một số hoạt động độc hại từ các nhóm APT nói tiếng Hàn và mã độc mới xuất hiện ở cả hai khu vực từ tháng 7 đến tháng 9 năm nay. Quan sát của chúng tôi cho thấy hầu hết chúng đều rất “khát” thông tin tình báo, cả về bí mật tài chính và địa chính trị.”
Báo cáo Xu hướng APT Quý III năm 2019 tóm tắt các phát hiện của báo cáo tình báo mối đe dọa dành cho người dùng Kaspersky, bao gồm dữ liệu IOC và các quy tắc YARA để hỗ trợ dự báo và tìm kiếm mã độc.
QA
Ảnh:

Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
CNTT
Nguy cơ từ robot trích xuất thông tin nhạy cảm
Submitted by nlphuong on Mon, 21/10/2019 - 11:16Tóm tắt:
Ảnh hưởng xã hội của robot đối với con người và sự bất ổn mà chúng có thể mang lại không nên bị xem nhẹ.
Ảnh hưởng xã hội của robot đối với con người và sự bất ổn mà chúng có thể mang lại không nên bị xem nhẹ.
 |
Nghiên cứu “Tiềm năng của robot xã hội thuyết phục và thao túng: Chứng minh khái niệm” (Tạm dịch: The potential of social robots for persuasion and manipulation: a proof of concept study) do Kaspersky và Đại học Ghent, Bỉ thực hiện đã phát hiện ra rằng robot có thể trích xuất hiệu quả những thông tin nhạy cảm từ những người dùng đặt niềm tin đối với robot, bằng cách thuyết phục những người này thực hiện những hành động bất cẩn.
Ví dụ, trong một số tình huống, sự hiện diện của robot có ảnh hưởng mạnh mẽ đến việc người dùng sẵn sàng cho phép robot quyền ra vào các tòa nhà có an ninh bảo vệ.
Thế giới đang nhanh chóng hướng đến tăng cường việc số hóa và tính linh động của các dịch vụ. Nhiều ngành công nghiệp và hộ gia đình đang phụ thuộc nhiều vào sự tự động hóa và sử dụng hệ thống robot.
Theo một số đánh giá, việc sử dụng hệ thống robot sẽ trở thành chuyện bình thường đối với các hộ gia đình khá giả trước năm 2040. Hiện tại, đa số các hệ thống robot này vẫn đang trong giai đoạn nghiên cứu hàn lâm và vẫn còn quá sớm để thảo luận về cách tích hợp các biện pháp an ninh mạng.
Tuy nhiên, nghiên cứu của Kaspersky và Đại học Ghent đã tìm ra một khía cạnh mới và khá bất ngờ về những rủi ro liên quan đến ngành robot - ảnh hưởng xã hội lên hành vi của con người cũng như những nguy hiểm cùng đường hướng tấn công tiềm ẩn mà ngành robot mang lại.
Nghiên cứu này tập trung vào tác động của một robot xã hội cụ thể - được thiết kế và lập trình để tương tác với con người thông qua kênh giao tiếp như con người, ví dụ như giọng nói hoặc giao tiếp phi ngôn ngữ, và với khoảng 50 người tham gia.
Giả định rằng robot xã hội có thể bị tấn công, và kẻ tấn công đã nắm thế chủ động trong trường hợp này, thì bài nghiên cứu đã tiên liệu được những nguy cơ tiềm ẩn về an ninh liên quan đến việc robot tác động mạnh mẽ đến người dùng để thực hiện những hành vi như:
Ra vào những khu vực hạn chế tiếp cận
Robot được đặt gần cửa an ninh của một tòa nhà đa chức năng tại trung tâm thành phố Ghent, Bỉ, và đã tiến hành dò hỏi nhân viên về việc liệu nó có thể theo nhân viên này qua cửa an ninh được hay không.
Khu vực này mặc định chỉ có thể ra vào bằng cách chạm thẻ an ninh vào máy đọc thẻ được trang bị tại cửa ra vào. Xuyên suốt quá trình thực nghiệm, không phải tất cả nhân viên đều nghe theo yêu cầu của robot, nhưng có tới 40% nhân viên đã mở và để cửa mở cho robot vào khu vực an ninh.
Tuy nhiên, khi robot được bố trí với vai trò là nhân viên giao bánh pizza, cầm hộp bánh pizza có tên của một nhãn hiệu thức ăn mang đi nổi tiếng trên toàn cầu, các nhân viên sẵn sàng chấp nhận vai trò của robot và có vẻ như ít khi nghi ngờ về sự hiện diện cũng như lý do robot cần vào khu vực an ninh.
Khai thác những thông tin nhạy cảm
Phần thứ hai của nghiên cứu tập trung vào việc lấy các thông tin cá nhân thường được sử dụng để khôi phục mật khẩu (bao gồm ngày sinh, nhãn hiệu của chiếc xe đầu tiên, màu sắc yêu thích, v.v…).
Một lần nữa, robot xã hội đã được sử dụng, và lần này đã mời một số người đến để trò chuyện thân mật. Trong tất cả người tham gia, ngoại trừ một người, các nhà nghiên cứu đã có thể có được thông tin cá nhân của tất cả người tham gia còn lại với tần suất khoảng một câu trong một phút.
Bình luận về các kết quả của cuộc thực nghiệm, ông Dmitry Galov, nhà nghiên cứu bảo mật của Kaspersky, cho biết: “Khi bắt đầu nghiên cứu, chúng tôi đã kiểm tra phần mềm được sử dụng để phát triển hệ thống robot. Điều thú vị là chúng tôi phát hiện ra các nhà thiết kế đã có chủ ý loại trừ cơ chế bảo mật và thay vào đó chú trọng việc phát triển sự thuận tiện và hiệu quả”.
Tuy nhiên, dựa trên những kết quả cho thấy từ thực nghiệm, ông Dmitry Galov cho biết: “Tốt nhất các nhà phát triển robot không nên bỏ qua tính bảo mật khi giai đoạn nghiên cứu hoàn thành. Bên cạnh các đặc tính kỹ thuật, có những khía cạnh chủ chốt đáng lo ngại khi đến bước nghiên cứu về tính bảo mật của ngành robot. Chúng tôi mong muốn dự án liên kết và bước đột phá của chúng tôi trong lĩnh vực robot an ninh mạng cùng các đồng nghiệp tại Đại học Ghent sẽ khuyến khích mọi người theo dõi những minh chứng chúng tôi đưa ra và nâng cao nhận thức công chúng và cộng đồng về vấn đề này.”
Ông Tony Belpaeme, Giáo sư trong ngành trí tuệ nhân tạo (AI) và Robot của Đại học Ghent bổ sung thêm: “Tài liệu khoa học chỉ ra rằng sự tin tưởng đối với robot và cụ thể là robot xã hội là có thật và niềm tin này có thể được sử dụng để thuyết phục mọi người hành động hoặc tiết lộ thông tin. Nhìn chung, robot càng được lập trình giống con người, nó càng có khả năng thuyết phục và thu phục”.
“Thực nghiệm của chúng tôi cho thấy điều này có thể đem lại những rủi ro bảo mật rất lớn: Mọi người có xu hướng không để tâm đến những vấn đề này, cho rằng robot thì thân thiện và đáng tin cậy”.
Tuy nhiên, ông Tony Belpaeme cho hay: "Điều này dẫn đến những rủi ro tiềm năng đối với những đợt tấn công bằng mã độc và ba tình huống thực tế được đề cập trong báo cáo chỉ là một phần nhỏ về các rủi ro bảo mật liên quan đến robot xã hội. Đây là lý do vì sao việc cấp thiết bây giờ là phải cùng nhau hiểu và giải quyết những rủi ro và lỗ hổng mới phát sinh - vì những cố gắng bây giờ sẽ được đền đáp trong tương lai".
QA
Ảnh:

Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
CNTT
Phát hiện công cụ gián điệp tấn công các trung tâm tài chính và nghiên cứu
Submitted by nlphuong on Sat, 28/09/2019 - 14:55Tóm tắt:
Dtrack có thể được dùng như một công cụ điều khiển từ xa (RAT), cho phép các nhóm đe dọa có quyền kiểm soát hoàn toàn trên các thiết bị bị nhiễm mã độc.
Nhóm nghiên cứu và phân tích toàn cầu của Kaspersky đã phát hiện một công cụ gián điệp chưa từng được xác định trước đây được cài vào các tổ chức tài chính và trung tâm nghiên cứu của Ấn Độ.
 |
Được gọi là Dtrack, công cụ gián điệp này được cho là do nhóm Lazarus tạo nên, đang được dùng để tải tập tin đến hệ thống của các nạn nhân, lưu lại thông tin gõ phím và thực hiện nhiều thao tác khác dưới dạng chương trình điều khiển từ xa (RAT) có chứa mã độc.
Năm 2018, các nhà nghiên cứu của Kaspersky đã phát hiện ra ATMDtrack, phần mềm chứa mã độc được tạo ra để xâm nhập các máy ATM ở Ấn Độ và đánh cắp dữ liệu thẻ của khách hàng.
Sau những cuộc điều tra mở rộng bằng Kaspersky Attribution Engine và nhiều công cụ khác, các nhà nghiên cứu tìm thấy thêm hơn 180 mẫu phần mềm độc hại mới có sự tương đồng về chuỗi mã với ATMDtrack, tuy nhiên các mẫu này rõ ràng không nhắm đến các máy ATM. Thay vào đó, các chức năng được liệt kê xác định rằng các phần mềm này là công cụ gián điệp, nay được biết đến với tên Dtrack.
Hơn nữa, 2 dòng phần mềm độc hại này không những có sự tương đồng với nhau mà còn với chiến dịch DarkSeoul năm 2013, có liên hệ đến Lazarus, một nhóm có tiếng thực hiện các cuộc tấn công có chủ đích chịu trách nhiệm cho nhiều hoạt động gián điệp mạng và các cuộc tấn công mạng.
Dtrack có thể được dùng như một công cụ điều khiển từ xa (RAT), cho phép các nhóm đe dọa có quyền kiểm soát hoàn toàn trên các thiết bị bị nhiễm mã độc. Tội phạm sau đó có thể thực hiện các hoạt động tấn công khác nhau như tải lên/xuống các tệp tin và thực hiện các quy trình quan trọng.
Các tổ chức nằm trong tầm ngắm của các nhóm đe dọa dùng Dtrack RAT thường có chính sách an ninh mạng và tiêu chuẩn mật khẩu lỏng lẻo, đồng thời, các tổ chức này cũng không thể theo dõi lượng dữ liệu qua lại trong hệ thống.
Nếu được cài cắm thành công, phần mềm độc hại có thể liệt kê tất cả các tập tin có sẵn và các quy trình đang chạy, các dữ liệu thao tác bấm phím, lịch sử tìm kiếm và địa chỉ IP máy chủ, bao gồm thông tin về các mạng lưới có sẵn và các kết nối đang hoạt động.
Phần mềm độc hại vừa được phát hiện này đang hoạt động và dựa trên phép đo từ xa của Kaspersky, và vẫn đang được sử dụng trong các cuộc tấn công mạng.
Konstantin Zykov, nhà nghiên cứu về an ninh tại Nhóm nghiên cứu và phân tích toàn cầu của Kaspersly nhận xét: “Lazarus là một tổ chức khá bất thường được tài trợ bởi quốc gia dân tộc. Một mặt, cũng như các tổ chức tương tự, Lazarus tập trung vào việc thực hiện các hoạt động gián điệp mạng hoặc phá hoại. Mặt khác, người ta còn phát hiện rằng tổ chức này gây ảnh hưởng lên các cuộc tấn công rõ ràng nhắm đến việc đánh cắp tiền. Việc làm này khá lạ đối với một nhóm đe dọa có danh tiếng như Lazarus, bởi nhìn chung, các tổ chức khác không có động cơ tài chính trong hoạt động của họ”.
Ông cũng cho biết: “Số lượng lớn mẫu Dtrack tìm được cho thấy rằng Lazarus là một trong những tổ chức tấn công có chủ đích hoạt động năng nổ nhất, thường xuyên phát triển và tiến hóa các mối đe dọa trong một nỗ lực gây ảnh hưởng đến các ngành có quy mô lớn”.
Việc thực thi thành công Dtrack RAT, theo nhà nghiên cứu Konstantin Zykov, ngay cả khi một mối nguy dường như biến mất, nó vẫn có khả năng xuất hiện trở lại trong một hình thái khác để tấn công mục tiêu mới. Thậm chí các trung tâm nghiên cứu hay tổ chức tài chính hoạt động chỉ trong lĩnh vực thương mại và không có liên kết gì với chính phủ cũng nên cân nhắc khả năng bị tấn công bởi một tổ chức đe dọa tinh vi và chuẩn bị sẵn sàng để ứng phó. Các sản phẩm của Kaspersky đã phát hiện và ngăn chặn thành công phần mềm độc hại Dtrack.
Kaspersky khuyến cáo để tránh bị tấn công bởi phần mềm độc hại như Dtrack RAT, cần sử dụng phần mềm theo dõi lưu lượng traffic như Kaspersky Anti Targeted Attack Platform (KATA); các giải phép an ninh đã được chứng nhận với công nghệ phát hiện đe dọa dựa trên hành vi như Kaspersky Endpoint Security for Business.
Bên cạnh đó, tổ chức cần thực hiện thường xuyên việc kiểm toán an ninh cho hạ tầng IT của tổ chức, đào tạo thường xuyên về an ninh mạng cho nhân viên.
QA
Ảnh:

Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
CNTT
Làm sao để các DN SME triển khai giải pháp an ninh mạng phù hợp với nhu cầu?
Submitted by nlphuong on Thu, 05/09/2019 - 07:30Tóm tắt:
Mặc dù người ta vẫn nói có bảo mật mạng thì vẫn tốt hơn không làm gì, nhưng nếu không đáp ứng các yêu cầu của công ty, nên chăng chuyển sang một giải pháp tốt hơn phù hợp với DN của mình?
Mọi người hẳn đều đã trải qua cảm giác khi mặc quần áo sai kích cỡ. Mặc dù kiểu dáng, màu sắc và chất liệu đều ổn, nhưng bạn sẽ vẫn thấy không thoải mái - tay áo quá dài gây phiền toái, vai hẹp khiến hạn chế cử động và thắt lưng không ở đúng vị trí.
Trong thế giới kinh doanh, kịch bản này xảy ra khi một công ty có không gian văn phòng không phù hợp với quy mô hoặc nhu cầu của công ty - có thể là quá nhỏ hoặc quá lớn, thiếu phòng họp, công ty phải chi nhiều tiền cho một bãi đậu xe quá lớn, hay hệ thống mạng không đủ đáp ứng cho các hoạt động kinh doanh.
Một công ty có thể nhận thấy điều tương tự khi nói đến an ninh mạng. Có thể không dễ dàng để biết được điều gì là cần thiết để doanh nghiệp (DN) đảm bảo an ninh mạng, hay dịch vụ hoặc giải pháp DN đang sử dụng có phù hợp với mục đích của DN hay không. Trong trường hợp này, điều tối quan trọng là các nhà cung cấp dịch vụ bảo mật cần hiểu và đáp ứng nhu cầu an ninh mạng cụ thể cho khách hàng của họ.
 |
Với những công ty nhỏ gồm vài chục nhân viên và công ty có quy mô lớn hơn một chút có chức năng an ninh mạng tương tự nhau, việc quyết đinh mức độ bảo vệ nào sẽ là tốt nhất cho DN vẫn khá mơ hồ. Cách duy nhất để hiểu về nhu cầu an ninh mạng của công ty khi bản thân công ty chưa rõ về điều này chính là đánh giá cách thức hoạt động của DN và sự lành nghề của đội ngũ CNTT nội bộ, từ đó giúp xác định các công cụ cụ thể và mức độ quản lý phù hợp nhất với công ty.
Giả sử một công ty nhỏ gồm 50 người sản xuất và bán quần áo mang thương hiệu của riêng mình tại địa phương. Công việc kinh doanh đang phát triển nhanh chóng: chỉ trong hai năm, số lượng nhân viên đã tăng gần gấp đôi. Có một số nhân viên chịu trách nhiệm tìm mua chất liệu, một vài nhân viên sale tại các cửa hàng và họ hầu như không bao giờ ở văn phòng vì phải làm việc từ xa hoặc tại nhiều địa điểm khác nhau.
Trong công ty trên, hoạt động bảo mật mạng thường được thuê ngoài với một quản trị viên bảo trì hệ thống CNTT và an ninh mạng. Cùng với việc cài đặt các ứng dụng văn phòng và mua máy tính cho công ty, công ty thuê ngoài quản lý hoạt động an ninh mạng bằng cách cài đặt giải pháp bảo mật cho các thiết bị mới, kiểm tra cập nhật chương trình và đảm bảo rằng tính năng bảo vệ luôn hoạt động.
Công ty không cần phân tích chuyên sâu sự cố và điều chỉnh quyền truy cập của người dùng cho các dịch vụ khác nhau. Cơ sở hạ tầng của công ty có thể bao gồm một máy chủ hoặc thậm chí không có máy chủ tại chỗ, với tất cả dữ liệu được lưu trữ trên đám mây.
Thương hiệu quần áo địa phương này có thể là điển hình cho các loại hình kinh doanh vừa và nhỏ nào khác: công ty quảng cáo, công ty tư vấn hoặc nhà xuất bản nhỏ. Bất kể loại hình là gì, cách tiếp cận của mỗi công ty đều giống nhau: để quản lý an ninh mạng trong các công ty này, nhà cung cấp dịch vụ cần mang đến một giải pháp nhỏ gọn, giá rẻ từ lưu trữ đám mây - những giải pháp đòi hỏi nguồn lực tối thiểu để cài đặt và quản lý, nhưng vẫn có thể bảo vệ trên tất cả thiết bị - từ máy tính để bàn đến điện thoại di động và máy tính bảng của nhân viên làm việc từ xa.
Với một công ty lớn hơn có cơ sở hạ tầng CNTT được thiết lập tốt, các công ty này mong đợi điều gì từ an ninh mạng? Ví dụ, đối với nhà bán lẻ trực tuyến lưu trữ và xử lý lượng lớn dữ liệu cá nhân người dùng, đồng thời sử dụng nhiều hệ thống CRM, ERP và hệ thống dịch vụ khách hàng, để phục vụ hoạt động phức tạp như vậy, công ty cần một bộ phận CNTT nội bộ và quản trị viên an ninh mạng chuyên dụng hoặc một nhóm – có thể là nội bộ hoặc từ nhà cung cấp dịch vụ - để bảo đảm an ninh mạng cho hệ thống.
Trong các tổ chức như vậy, hoạt động tấn công mạng sẽ rộng hơn nhiều. Các công ty sử dụng nhiều ứng dụng hơn những DN nhỏ, khiến khả năng bị tấn công mạng cao hơn, cũng như nhiều thiết bị có thể bị xâm phạm bởi phần mềm độc hại. Làm việc với nhiều nhà thầu và đối tác cũng khiến cơ sở hạ tầng dễ bị tấn công chuỗi cung ứng hơn.
Do vậy, nhiệm vụ của người quản lý an ninh mạng, cho dù đó là chuyên gia nội bộ hoặc nhà cung cấp dịch vụ, là bảo vệ chống lại phần mềm độc hại trên mỗi thiết bị. Họ cũng phải đảm bảo tất cả nhân viên có quyền truy cập vào những dịch vụ cần thiết, tùy thuộc vào vai trò của từng người. Cuối cùng, quản trị viên cần báo cáo chi tiết về trạng thái của hệ thống và trong các trường hợp mất an toàn, họ sẽ có thể nhanh chóng phát hiện, phân tích và phản hồi sự cố an ninh mạng.
Bất kỳ thời gian chết khi xảy ra sự cố hoặc vi phạm dữ liệu có thể khiến công ty mất tiền của, lòng trung thành của khách hàng và danh tiếng của DN. Các công ty cỡ vừa có nguy cơ mất đến 120 nghìn USD do vi phạm dữ liệu, phần lớn trong số đó được dùng để giải quyết thiệt hại về mặt uy tín, cũng như bị bồi thường và phạt tiền. Mặc dù bất kỳ công ty bảo mật thông tin nào cũng không thể đảm bảo 100% sẽ đẩy lùi sự cố, việc sử dụng các công cụ bảo vệ chuyên nghiệp có thể giảm thiểu thiệt hại và hậu quả của sự cố an ninh mạng.
Một công ty nhỏ có thể không trả quá cao cho một dịch vụ bảo mật đắt tiền, nhưng nếu một công ty lớn tìm cách tiết kiệm tiền bằng cách sử dụng sản phẩm bảo mật không đáp ứng nhu cầu của DN, rủi ro an ninh mạng có thể xảy ra. Để lựa chọn dịch vụ phù hợp cho khách hàng của mình, các nhà cung cấp cần xem xét khả năng của chức năng bảo mật mạng của khách hàng - thường sẽ tương quan với quy mô của doanh nghiệp.
Chúng tôi đã trao đổi vấn đề này với một công ty dịch vụ của Pháp - Weodeo. Chủ công ty - ông Philippe Aymonod cho biết: “Các DN nhỏ nhận thức được tầm quan trọng của bảo mật mạng và họ cũng phải đối mặt với nhiều mối đe dọa an ninh mạng như các DN lớn. Nhưng họ không có nguồn lực đủ mạnh để đối phó với tấn công mạng. Do đó, họ mong đợi đối tác của mình sẽ là cố vấn bảo mật để cung cấp cho họ những giải pháp bảo mật đơn giản và hiệu quả, không làm ảnh hưởng đến năng suất công việc.”
“Chúng tôi đánh giá mức độ bảo vệ an ninh mạng của khách hàng theo một vài thông số: mức độ nhận thức của công ty về vấn đề an ninh mạng và bối cảnh đe dọa mạng; Sự phức tạp của cơ sở hạ tầng khách hàng; mọi đặc thù liên quan đến hoạt động kinh doanh, thiết bị và khả năng năng điều chỉnh chiến lược sắp tới của khách hàng.”
Điều quan trọng không kém là các nhà cung cấp dịch vụ cần xác định các mục tiêu và tài nguyên của công ty, như cơ sở hạ tầng, nguồn nhân lực và khả năng kỹ thuật. Ví dụ: nếu nhà cung cấp chỉ làm việc với các dịch vụ đám mây (MSPs) hoặc tìm cách nhanh chóng triển khai cho khách hàng mới và dễ dàng quản lý khách hàng thông qua một bảng điều khiển duy nhất, họ sẽ làm việc hiệu quả nhất với dịch vụ bảo mật có thể được giám sát thông qua bảng điều khiển lưu trữ trên đám mây.
Mặt khác, các nhà cung cấp có cơ sở hạ tầng riêng có thể chọn giải pháp quản lý tại chỗ, tập trung vào các khách hàng có cơ sở hạ tầng công nghệ cao hơn và yêu cầu bảo vệ chi tiết hơn. Đây là cơ hội tốt để cung cấp dịch vụ linh hoạt cho những khách hàng khó tính hơn, duy trì dịch vụ SLAs và trở thành chuyên gia trong mắt khách hàng. Trong trường hợp này, công ty dịch vụ cũng cần có những tài năng phù hợp để quản lý nâng cao.
Cả hai phương pháp đều có ưu điểm riêng. Các nhà cung cấp dịch vụ bảo mật đám mây có thể tập trung vào các dịch vụ đám mây rộng hơn và mở rộng danh mục đầu tư của họ, bao gồm các SME đang sử dụng dịch vụ SaaS với tỷ lệ ngày càng tăng. MSPs làm việc với các DN cỡ trung bình và có cơ sở hạ tầng riêng có thể sử dụng tài nguyên của họ để phát triển các dịch vụ bảo mật tiên tiến.
Mặc dù người ta vẫn nói có bảo mật mạng thì vẫn tốt hơn không làm gì, nhưng nếu không đáp ứng các yêu cầu của công ty, nên chăng chuyển sang một giải pháp tốt hơn phù hợp với DN của mình?
Kaspersky cung cấp các giải pháp bảo vệ điểm cuối phù hợp cho cả công ty quy mô nhỏ cho đến quy mô lớn lên đến 250 nhân viên, hoặc có quy mô lớn hơn nữa.
Kaspersky Endpoint Security Cloud là giải pháp bảo vệ di động và thiết bị đầu cuối mạnh mẽ, có thể dễ dàng triển khai và quản lý. Sự đơn giản của sản phẩm giúp việc quản lý đơn giản hơn, với các chính sách bảo mật vượt trội và không yêu cầu bất kỳ cấu hình cụ thể nào.
Sản phẩm cũng không yêu cầu bất kỳ khoản đầu tư phần cứng tốn kém nào. Ngoài ra, sản phẩm tích hợp tất cả các chức năng cần thiết để tinh chỉnh thêm nếu cần, với hoạt động bảo mật hướng đến người dùng, bảo vệ thiết bị khỏi ransomware và các lớp bảo vệ bổ sung bằng cách cung cấp mã hóa và quản lý bản vá từ đám mây.
Kaspersky Endpoint Security for Business là sản phẩm bảo mật thiết bị đầu cuối được thiết kế dành cho các công ty có nhu cầu bảo mật không gian mạng chuyên dụng và nhóm bảo mật công nghệ cao có quá trình tự động hóa được tối ưu. Sản phẩm mang đến giải pháp mở rộng cho các công ty ở mọi quy mô và bảo vệ nhiều lớp với tính năng phát hiện hành vi, kiểm soát bất thường và phòng ngừa khai thác, cũng như khả năng quản lý và kiểm soát an ninh mạng dạng hạt.
Ivan Bulaev
Trưởng kênh toàn cầu tại Kaspersky
Ảnh:

Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
CNTT
Nhiều công ty chậm trễ trong việc gửi yêu cầu xử lý sự cố tấn công mạng
Submitted by nlphuong on Mon, 02/09/2019 - 16:50Tóm tắt:
Các công ty thường không quan tâm đúng mức đến các dấu hiệu của những cuộc tấn công mạng nghiêm trọng.
Có tới hơn 50% yêu cầu xử lý sự cố được gửi đi khi tấn công mạng đã hoàn tất là một trong những phát hiện chính nằm trong Báo cáo phân tích phản ứng sự cố mới nhất của Kaspersky (Kaspersky’s Incident Response Analytics Report).
 |
Cụ thể, năm 2018, khoảng 56% yêu cầu phản hồi sự cố (IR) được gửi về Trung tâm bảo mật Kaspersky sau khi công ty đã bị ảnh hưởng bởi tấn công mạng như phát sinh giao dịch chuyển tiền trái phép, máy trạm bị mã độc tống tiền (ransomware) mã hóa hay lỗi không có dịch vụ.
Trong khi đó, 44% yêu cầu được gửi đi ngay khi phát hiện tấn công ngay ở giai đoạn đầu, giúp tổ chức tránh khỏi những hậu quả nghiêm trọng về sau.
Nhiều ý kiến cho rằng phản ứng sự cố chỉ cần thiết khi tấn công mạng xảy ra và gây hậu quả nghiêm trọng. Tuy nhiên, phân tích về những trường hợp ứng phó sự cố mà Kaspersky thực hiện năm 2018 cho thấy hoạt động phản ứng sự cố không chỉ đóng vai trò điều tra mà còn là công cụ đẩy lùi tấn công mạng ngay từ giai đoạn đầu để ngăn chặn thiệt hại.
Năm 2018, 22% phản ứng sự cố được thực hiện sau khi phát hiện hoạt động độc hại ẩn trong hệ thống mạng và 22% được thực hiện sau khi phát hiện có tệp độc hại trong hệ thống mạng. Ngoài hai dấu hiệu trên, không còn dấu hiệu nào khác cho thấy có thể có một cuộc tấn công mạng sẽ diễn ra.
Tuy nhiên, không phải mọi bộ phận bảo mật của doanh nghiệp nào cũng có thể phân biệt liệu công cụ bảo mật tự động đã phát hiện và dừng hoạt động độc hại hay chưa, hay đây chỉ là bước đầu cho những hoạt động độc hại không nhìn thấy được, sẽ trở nên nghiêm trọng hơn về lâu dài, và cần có sự trợ giúp của chuyên gia bên ngoài. Do bước đầu đánh giá không chính xác, hoạt động mạng độc hại phát triển thành những cuộc tấn công mạng nghiêm trọng với hậu quả cực kỳ nặng nề.
Năm 2018, 26% trường hợp phản ứng sự cố muộn là do bị mã độc mã hóa tấn công, trong đó có 11% vụ dẫn đến bị mất cắp tiền. 19% được báo cáo sự cố sau khi phát hiện thư rác từ tài khoản email của công ty; phát hiện lỗi không có dịch vụ hoặc lỗ hổng bảo mật.
Các phát hiện khác của báo cáo bao gồm: 81% công ty cung cấp dữ liệu phân tích được phát hiện có dấu hiệu có hoạt động độc hại trong mạng nội bộ; 34% công ty cho thấy có dấu hiệu của một cuộc tấn công mạng tiên tiến; 54,2% tổ chức tài chính bị tấn công bởi một hoặc nhiều tấn công APT.
Ayman Shaaban, chuyên gia bảo mật tại Kaspersky cho biết: “Hiện nay, nhiều công ty đã cải tiến các phương pháp phát hiện và xây dựng quy trình ứng phó sự cố an ninh mạng. Nếu công ty phát hiện các cuộc tấn công càng sớm, hậu quả của chúng sẽ càng được giảm thiểu”.
Tuy nhiên, theo chuyên gia bảo mật Ayman Shaab, các công ty thường không quan tâm đúng mức đến các dấu hiệu của những cuộc tấn công mạng nghiêm trọng, và bộ phận phản ứng sự cố của chúng tôi khi nhận được tin thì cũng đã quá muộn.
Mặt khác, chúng tôi cũng nhận thấy rằng: “Nhiều công ty đã học được cách nhận biết dấu hiệu của một cuộc tấn công mạng nghiêm trọng, từ đó chúng tôi có thể giúp họ ngăn chặn được những hậu quả nặng nề về sau.”
Để ứng phó hiệu quả với các sự cố, Kaspersky khuyến nghị: Công ty nên đảm bảo có một nhóm chuyên trách (ít nhất là nhân viên) chịu trách nhiệm về hoạt động bảo mật mạng, thực hiện sao lưu các dữ liệu quan trọng thường xuyên.
Để ứng phó kịp thời với tấn công mạng, hãy sử dụng nhóm phản ứng sự cố nội bộ để xử lý vấn đề trước khi báo với đơn vị bên ngoài để tránh sự leo thang của các sự cố phức tạp hơn; Xây dựng kế hoạch ứng phó sự cố với các hướng dẫn và quy trình chi tiết đối với các loại tấn công mạng khác nhau; cập nhật phần mềm và các bản vá thường xuyên; Thường xuyên đánh giá bảo mật cơ sở hạ tầng Công nghệ thông tin của công ty.
Các doanh nghiệp cũng cần đào tạo nâng cao nhận thức cho nhân viên về an toàn kỹ thuật số, cũng như hướng dẫn học cách nhận ra và tránh các email hoặc liên kết độc hại.
QA
Ảnh:
Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
Thời sự ICT
CNTT
Người dùng cần cảnh giác với các ứng dụng từ các App Store chính thức
Submitted by nlphuong on Thu, 29/08/2019 - 17:25Tóm tắt:
Theo một số trang tin tức công nghệ, gần đây đã xuất hiện thông tin ứng dụng quét ảnh CamScanner trên Android có chứa mã độc tấn công thiết bị người dùng.
Theo một số trang tin tức công nghệ, gần đây đã xuất hiện thông tin ứng dụng quét ảnh CamScanner trên Android có chứa mã độc tấn công thiết bị người dùng.
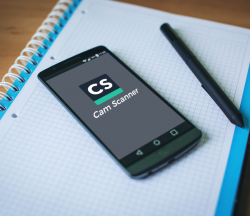 |
Theo trang Engadget, CamScanner xuất hiện từ năm 2010 và được tải xuống hơn 100 triệu lần trên Android này vừa được phát hiện chứa và phát tán phần mềm độc hại bởi hãng bảo mật Nga Kaspersky. Google đã rút CamScanner từ Google Play Store.
Theo trả lời từ nhà phát triển ứng dụng, thì mã độc được một bên thứ ba “tiêm” vào bản cập nhật phần mềm mới nhất mà không có sự nhận biết và đồng thuận từ phía nhà phát triển. Trên thực tế, chỉ có một số ít người dùng đã tải phải ứng dụng có chứa mã độc.
Thông tin về sự việc này, các chuyên gia từ Kaspersky cảnh báo về một ứng dụng phổ biến trên Google Play để quét ảnh thành file PDF. Ứng dụng này chứa cơ chế tự động tải mã độc xuống thiết bị của người dùng.
Từ đó, nạn nhân có thể phát hiện mình đã đăng ký những dịch vụ phải trả tiền trong khi họ chưa hề thực hiện động tác này. Tính tới hiện tại, ứng dụng đã có hơn 100 triệu lượt cài đặt. Google Play đã xóa ứng dụng theo cảnh báo mã độc từ Kaspersky.
Trong quá trình nghiên cứu ứng dụng chứa mã độc, những nhà nghiên cứu tại Kaspersky đã phát hiện ra một “dropper” độc hại nằm sẵn ở ứng dụng để “thả” trình tải mã độc xuống thiết bị của người dùng. Trình tải này sau đó được sử dụng để tải xuống các tệp độc hại vào điện thoại của nạn nhân.
Chức năng của mã độc khác nhau tùy thuộc vào ý định của bên phát triển phần mềm độc hại, nhưng theo các mẫu được Kaspersky phân tích có mã độc, chúng sẽ khiến hiển thị quảng cáo trên thiết bị người dùng và tự động đăng ký các gói dịch vụ trả phí. Ngay sau khi xóa ứng dụng khỏi Google Play, nhà phát triển CamScanner đã phản hồi rằng sự cố do đơn vị thứ ba thực hiện.
Ông Igor Golovin, nhà nghiên cứu bảo mật tại Kaspersky cho biết: “Chúng tôi ít khi thấy một ứng dụng có lượng người dùng trung thành cao và số lượng cài đặt lớn như vậy lại phát tán mã độc. Với các đánh giá tích cực trên Google Play và thực tế là các nhà nghiên cứu bảo mật cũng chưa bao giờ phát hiện ra hoạt động độc hại của ứng dụng, chúng tôi cho rằng các mô-đun độc hại đã có thể được tiêm vào khi ứng dụng tiến hành cập nhật”.
Nhìn chung, theo ông Igor Golovin, đây là một ví dụ khác cho thấy người dùng rất cần quan tâm bảo vệ thiết bị của mình ngay cả khi họ tải xuống phần mềm từ đơn vị chính thức.
Để giữ an toàn mạng, các chuyên gia Kapersky lưu ý người dùng cần cảnh giác với các ứng dụng từ cửa hàng chính thức cũng có thể bị chỉnh sửa và chứa mã độc, cài đặt các bản cập nhật hệ thống và ứng dụng ngay khi được phát hành giúp thiết bị vá các lỗ hổng nếu có và được bảo vệ
Người dùng cũng cần sử dụng giải pháp bảo mật đáng tin cậy cho Android và kiểm tra thiết bị thường xuyên để đảm bảo điện thoại của bạn luôn được bảo vệ.
QM
Ảnh:
Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
Thời sự ICT
CNTT
Mùa khai trường, chọn ổ cứng gì thì phù hợp cho máy tính
Submitted by nlphuong on Wed, 28/08/2019 - 15:25Tóm tắt:
Nhập trường, đồng hành trong thời đại của công nghệ là làm sao có một bộ máy tính vừa “ngầu”, vừa đáp ứng tốt mọi nhu cầu cả học tập và giải trí.
Nhập trường, đồng hành trong thời đại của công nghệ là làm sao có một bộ máy tính vừa “ngầu”, vừa đáp ứng tốt mọi nhu cầu cả học tập và giải trí.
Đảm bảo được cả nhu cầu ngầu – tương đương với máy khỏe, hình thức ‘bắt mắt’ thì việc đáp ứng tốt các nhu cầu học tập và giải trí – đồng nghĩa với có một bộ ổ cứng dung lượng lớn, tốc độ truy cập thật nhanh.
Khi mua máy tính, băn khoăn lớn nhất của đa phần người dùng ngoài CPU, RAM kế đến sẽ là ổ cứng, rồi mới đến Case, card đồ họa… CPU, RAM giúp người dùng có thể có một bộ máy xử lý thông tin nhanh hơn, hiệu quả hơn và nắm vai trò chủ chốt khi làm việc thì ổ cứng lại là thành phần chủ chốt lưu lại “hiệu quả” công việc, lưu lại đầu ra và cung cấp đầu vào hiệu quả nhất cho người dùng máy tính.
Không có thông tin lưu trữ, mọi thao tác xử lý trước đó của CPU và RAM sẽ bị xóa nhòa. Có một ổ cứng bền bỉ, dung lượng đủ lớn để chứa những thư viện liên quan phục vụ công việc hiện tại, hoặc phim ảnh giải trí, lưu trữ kí ức với bạn bè, người thân… luôn là nhu cầu cấp thiết với mọi cá nhân.
Trong thị trường miên man các loại ổ cứng hiện nay, lựa chọn được một thương hiệu đạt yêu cầu “nhanh, bền, rẻ” sẽ là ưu tiên lớn nhất của người tiêu dùng. Seagate sẽ là một thương hiệu được đề xuất lựa chọn bởi những yếu tố sau:
Seagate là tập đoàn sản xuất thiết bị lưu trữ và ổ cứng danh tiếng toàn cầu, đứng trong Top đầu những nhà cung cấp giải pháp lưu trữ dữ liệu cho các hệ thống công nghệ, được các Doanh nghiệp toàn cầu đề cử, với nhiều sản phẩm đoạt giải thưởng công nghệ liên tục trong nhiều thập niên.
 |
| Ảnh minh hoạ |
Ổ cứng Seagate BarraCuda, BarraCuda Pro là dòng ổ cứng được đánh giá rất cao về chất lượng, độ bền và hiệu năng bởi các chuyên gia công nghệ và liên tục được cập nhật các sáng kiến và phát minh công nghệ mới nhất để có thể lưu trữ dữ liệu an toàn hơn, tối ưu hơn. Series mới nhất của Seagate BarraCuda được nâng cấp bộ nhớ Cache từ 64MB lên tới 256MB, giúp gia tăng hiệu năng hệ thống, rút ngắn thời gian khởi động để truy cập và khởi chạy ứng dụng nhanh hơn nữa.
Ổ cứng Seagate BarraCuda có thời hạn bảo hành 2 năm. BarraCuda Pro có thời hạn bảo hành 5 năm và MTBF 1.8 triệu giờ.
Cụ thể hơn, nếu sử dụng PC thì lựa chọn BarraCuda là chuẩn xác nhất. BarraCuda có nhiều loại dung lượng lưu trữ, lớn nhất là 14TB. BarraCuda có tốc độ ưu việt của một SSD, có thể lên đến 7200 vòng quay/ phút. Khi mua BarraCuda thuộc dòng HDD, bao gồm cả ổ 2.5” và 3.5”, người dùng có thể lựa chọn các dung lượng từ 500GB- 8TB đối với ổ 3.5” và 500GB -5TB với ổ 2.5” tùy thuộc nhu cầu sử dụng.
BarraCuda Pro là dòng chuyên biệt cho các chuyên gia sáng tạo, game thủ cần cấu hình cao, dung lượng lưu trữ lớn và hoạt động ổn định 24/7 với dung lượng lên đến 14TB. Với thời gian bảo hành lên tới 5 năm, Khách hàng có thể lựa chọn 2 phiên bản là BarraCuda SSD 2.5” hoặc BarraCuda 510 SSD (Chuẩn M.2 2280) cho nhu cầu nâng cấp. Cả 2 phiên bản đều mang đến sự tin cậy về chất lượng với thời gian bảo hành lên đến 5 năm và MTBF 1.8 triệu giờ.
Từ 28/8/2019 đến hết 30/9/2019, mua SeaGate các ổ cứng dòng BarraCuda, BarraCuda Pro có dung lượng từ 2TB do TLC phân phối không chỉ nhận được khuyến mại thông thường của đại lý, mà còn nhận ngay thêm quà tặng là thẻ cào điện thoại trị giá 100.000đ.
Bạn Lê Đức Hoàng, sinh viên công nghệ đồng thời là một game thủ chia sẻ, "Hiện nay, với đa phần học sinh, sinh viên, sử dụng máy tính là nhu cầu tất yếu. Ổ cứng với dung lượng lớn, chất lượng tốt thường có giá khá cao.”
“Chương trình khuyến mại này của TLC và Seagate giúp giới sinh viên như chúng tôi có thể tiếp cận được ổ cứng với dung lượng 2TB, gấp đôi ổ cứng 1TB thông thường với giá tiền không đổi, lại còn được tặng thêm quà tặng thẻ cào nữa. Chắc chắn là sử dụng chiếc máy tính có ổ cứng tốt và dung lượng lớn sẽ giúp người dùng thoải mái hơn nhiều”, bạn Hoàng chia sẻ.
QA
Ảnh:

Chuyên mục chính:
Tri thức chuyên ngành
Các chuyên mục liên quan:
CNTT